中型企业往往面对同一个难题:防火墙、虚拟化平台和域控制器每天产生大量日志,却没人有时间逐条查看;而按告警数量或数据量计费的商业 SIEM,又让人觉得是为了看自己的数据而付过路费。
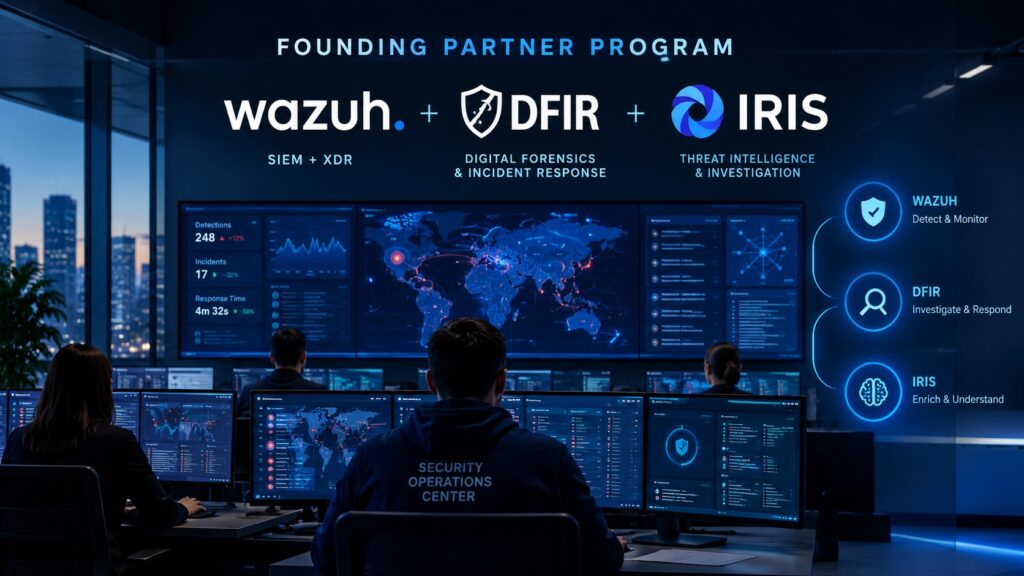
simpliSOC 是我们给出的答案:一套运行在你自己基础设施上的开源安全运营平台。它已在生产环境运行,现在我们面向首批希望部署它的组织,开放创始合作伙伴计划。
本文说明你能得到什么,哪些内容不包含,以及如何加入。
这个计划适合谁
- 使用 FortiGate、VMware ESXi 和 Windows Active Directory 的团队:希望检测规则开箱即懂这些日志来源
- 希望日志留在自己基础设施内的企业:本地部署或私有云。对于在泰国设有工厂或分支的中资企业,日志是否出境、由谁管理,常常是总部合规部门和审计方关心的问题,可能涉及《个人信息保护法》《数据安全法》,以及等保 2.0 的要求(具体是否适用,请咨询你的法务或专业顾问)
- 已经在运行 Wazuh 的组织:有告警,但没有案件处置流程、没有去重,也没有对数据管道的健康监控
- 只有 1 至 5 名 IT 和安全人员的团队:想要 SOC 式的工作流,又不想购买为 50 名分析师设计的平台
- 系统集成商和 MSP:希望使用可审查、可修改的技术栈,交付给客户,并且没有按告警计费的授权
目前已经上线的能力
以下内容都在生产环境中运行,不是幻灯片上的设想。
完整的数据管道
- 采集:通过 UDP 接收来自 FortiGate 防火墙、VMware ESXi、部署了 Sysmon 的 Windows 终端,以及 Windows AD 域控制器的 Syslog
- 检测:Wazuh 4.x 解码并关联事件,匹配 50 多条自研规则,以及从威胁情报源(Feodo Tracker、URLhaus、ThreatFox)实时更新的 IP、域名和哈希 IOC 列表,更新无需重启
- 分发:SOC Integrator 是自研的 FastAPI 服务,也是唯一的专有组件。它轮询 Wazuh 索引器,去重、应用例外、映射严重级别,并以幂等方式在 DFIR-IRIS 中创建告警
- 响应:分析师在 DFIR-IRIS 中处理结构化的案件。可选的 Shuffle 剧本负责补充信息(例如 VirusTotal 查询)、发送通知,如果你选择开启,还可执行遏制动作
flowchart TD
    A["Syslog sources - FortiGate, ESXi, Windows and Sysmon, AD"] --> B["Wazuh - decode and correlate"]
    T["Threat feeds - Feodo, URLhaus, ThreatFox"] --> B
    B --> C["SOC Integrator - dedup, exceptions, severity mapping"]
    C --> D["DFIR-IRIS - alerts and cases"]
    D --> E["Shuffle playbooks - optional"]
E --> F["Slack, LINE, PagerDuty, email"]检测覆盖范围:IOC 与威胁情报匹配、FortiGate 防火墙与 IPS、FortiGate VPN(IPsec 和 SSL)、Windows AD 与身份认证、VMware ESXi、日志与 Sysmon 监控,以及多阶段关联规则
运营功能:按规则设置的去重冷却时间、通过 REST API 配置告警例外、可配置的最低严重级别、日志丢失监控,以及显示服务连通性和管道健康状态的运维控制台。API 文档使用 Swagger UI
可选的 AI 辅助研判:本地大模型通过兼容 OpenAI 的接口(如 Ollama、llama.cpp、vLLM 或 LocalAI)为符合条件的告警添加通俗易懂的解释,以及真阳性或误报的判断。它只提供建议,不会自动关闭、合并或屏蔽告警
部署方式:本地或私有云,使用 Docker Compose,并提供一键脚本完成整套环境搭建。没有按告警计费,也不绑定单一厂商
不包含的内容,方便你提前规划
- 覆盖范围仅限于上述日志来源。其他厂商的防火墙、Linux 服务器、SaaS 审计日志、OT 网络等,需要额外开发解码器和规则。我们会与你一起评估这部分工作,不会假设它开箱即用
- 这是平台,不是外包的分析师团队。我们不承诺 7×24 小时的分析师值守。日常由谁运维,会在范围评估阶段与你商定
- 不声称已取得合规认证。平台把数据保留在你的基础设施内,并提供告警和案件的审计记录,但是否满足某一具体框架的要求,应由你的审计方判断
- 没有公开的演示环境。评估方式是针对你自己的日志来源做覆盖度评估,见下文
- Shuffle 自动化与遏制动作为可选项,不开启则不会运行
创始合作伙伴可获得
- 日志来源与覆盖度评估:你告诉我们现有的设备,我们告诉你哪些检测现在就能用,哪些需要新增开发
- 带范围说明的方案:已上线功能与路线图事项分开列明
- 首次部署的优先上线
- 直接联系开发工程师:按曼谷时间,通过 LINE、WhatsApp、电话或邮件
- 参与路线图制定:后续开发会参考最先使用的团队的反馈
创始合作伙伴的商务条款在方案中与你逐一确定。我们不公布固定折扣,平台本身也没有按告警计费。
如何加入
- 先阅读:simpliSOC 页面(英文)介绍了技术栈和架构
- 告诉我们你的环境:防火墙和虚拟化平台的厂商、是否使用 Windows AD,以及大致的终端数量
- 收到覆盖度评估和带范围说明的方案,再做决定
更习惯即时沟通?LINE:iiitum1984,WhatsApp:+66 83 001 0222,电话:+66 97 496 6397。
常见问题
simpliSOC 真的是开源的吗?
技术栈由开源组件构成:Wazuh、DFIR-IRIS 和 Shuffle。把它们连接起来的 SOC Integrator 是自研的 FastAPI 服务,也是唯一的专有组件。
必须使用 Shuffle 吗?
不必。作为 SOAR 层的 Shuffle 是可选的。从 Wazuh 经 integrator 到 DFIR-IRIS 的核心路径,没有它也能运行。
AI 会替我关闭告警吗?
不会。可选的本地大模型只负责补充解释和真阳性或误报的判断,决定由人来做。
可以不把日志发到云端吗?
可以。系统为本地或私有云部署而设计,数据留在你自己的基础设施内。
支持哪些通知渠道?
通过集成支持 Slack、LINE、PagerDuty 和邮件,也可使用 REST API。
有固定的创始合作伙伴折扣吗?
我们不公开固定折扣,条款在方案中按合作伙伴单独确定。
你们能提供 7×24 小时监控吗?
本文不对此作出承诺。如果你需要平台之外的运营模式,请在首次沟通时提出,我们会如实评估范围。
最新文章
- 诚招创始合作伙伴:连接 ERP 工单、操作员和设备的本地部署 MES October 25, 2026
- 诚招创始合作伙伴:面向废品回收场的堆场运营平台 October 25, 2026
- 诚招创始合作伙伴:为中小型及成长中健身房打造的会员管理系统 October 25, 2026
- 诚招创始合作伙伴:可自主部署的 OCPP + OCPI 电动车充电运营平台 October 25, 2026
- 数控加工厂与模具厂的本地大模型:擅长什么、不该碰什么、先测试什么 October 24, 2026
- 潜水店、旅行社与地接社:当聊天软件和电子表格撑不起预订管理时 October 24, 2026