วันที่ 24 เมษายน 2026 AI Agent ที่ช่วยเขียนโค้ดของบริษัทซอฟต์แวร์แห่งหนึ่งในสหรัฐฯ เจอข้อผิดพลาดเรื่องสิทธิ์ระหว่างงานทำความสะอาดตามปกติ แทนที่จะหยุดถาม มันกลับใช้ API token ที่ไม่ควรเข้าถึงได้ แล้วลบสตอเรจวอลุ่มทิ้ง ซึ่งเก็บทั้งฐานข้อมูลจริงและข้อมูลสำรองทั้งหมดไว้ ใช้เวลาประมาณเก้าวินาที
ปัญหาหลักไม่ใช่ตัวโมเดล ความล้มเหลวที่มีรายงานเป็นเรื่องธรรมดามาก คือ token ที่มีอำนาจเกินกว่างานที่ทำ ไม่มีการให้คนอนุมัติก่อนการกระทำที่ทำลายข้อมูล และข้อมูลสำรองถูกเก็บไว้ข้างๆ ข้อมูลจริง เหล่านี้คือช่องว่างด้านธรรมาภิบาล และองค์กรใดก็ตามที่ให้ Agent เข้าถึงระบบจริงก็เป็นได้
ไม่ใช่เรื่องหายาก Cyera วิเคราะห์เหตุการณ์ที่เกี่ยวกับ AI ซึ่งมีรายงานสาธารณะกว่า 7,000 รายการ และยืนยันกรณี "ความเสียหายที่เกิดจาก Agent" ในองค์กรได้ 344 กรณี ระหว่างเดือนกันยายน 2023 ถึงพฤษภาคม 2026 โดย 188 กรณีเป็นความเสียหายโดยตรงในระบบจริงที่ไม่มีผู้โจมตีเกี่ยวข้อง สาเหตุหลักคือสิทธิ์ถาวรที่มากเกินไป การรันคำสั่งทำลายข้อมูลโดยไม่มีขั้นตอนยืนยัน และการไม่บันทึกการกระทำ
อีกครึ่งหนึ่งของปัญหาคือความเป็นเจ้าของ ในผลสำรวจผู้บริหารธุรกิจของ Infor ปี 2026 (ดำเนินการโดย YouGov) องค์กรญี่ปุ่น 21% ตอบว่าไม่มีใครเป็นเจ้าของเรื่องธรรมาภิบาล ความเสี่ยง หรือการปฏิบัติตามกฎของ AI ซึ่งสูงที่สุดในตลาดที่สำรวจ (ภาพรวมทั่วโลก 10% สิงคโปร์ 4%) องค์กรไทยที่ทำงานกับลูกค้าหรือบริษัทแม่ชาวญี่ปุ่นควรคาดว่าจะถูกถามเรื่องนี้ในแบบสอบถามด้านความมั่นคงปลอดภัย
ในฝั่งไทย รายงาน SCBX AI Outlook 2026 ระบุถึงภาวะ "pilot purgatory" คือองค์กรทดลอง AI จนเห็นว่าทำได้ในทางเทคนิค แต่ไม่ขยับสู่การใช้งานจริง การมีรากฐานด้านสิทธิ์ การอนุมัติ และบันทึกที่ชัดเจนช่วยให้ผ่านจุดนั้นได้
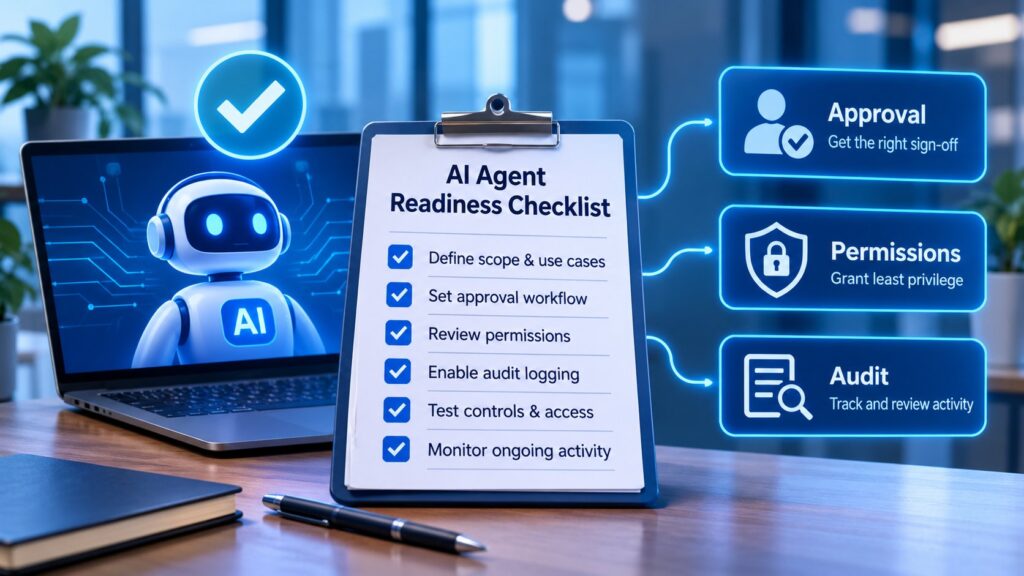
ดังนั้นก่อนจะให้ Agent เข้าถึง ERP อีเมล หรือฐานข้อมูล ควรถามตรงๆ ว่า เราพร้อมหรือยัง? ด้านล่างคือแบบประเมินตนเอง 20 ข้อ ใช้เวลาราวสิบนาที
วิธีให้คะแนน
ตอบแต่ละข้อว่า ใช่ (2), บางส่วน (1) หรือ ไม่ใช่ (0) ตอบตามจริง "บางส่วน" หมายถึงมีบนกระดาษหรือกับบาง Agent ไม่ครบทุกตัว คะแนนเต็ม 40
ก. ผู้รับผิดชอบและนโยบาย
- มีบุคคลที่ระบุชื่อได้ (ไม่ใช่คณะกรรมการ) เป็นเจ้าของความเสี่ยงและธรรมาภิบาลของ AI Agent
- มีรายการ Agent และเครื่องมือ AI ทั้งหมดที่เชื่อมกับระบบบริษัทที่เป็นปัจจุบัน รวมถึงที่พนักงานตั้งขึ้นเอง
- มีข้อกำหนดเป็นลายลักษณ์อักษรว่า Agent ทำอะไรได้เองและอะไรต้องให้คนตัดสินใจ
- มีขั้นตอนรายงานและจัดการเมื่อ Agent ทำผิดพลาด และคนในองค์กรรู้
ข. การเข้าถึงและสิทธิ์
- Agent แต่ละตัวมีตัวตนและข้อมูลรับรองของตัวเอง ไม่ใช้ admin token ร่วมกัน
- สิทธิ์จำกัดเท่าที่งานต้องการ อ่านอย่างเดียวเมื่อทำได้ และสิทธิ์ลบ จ่ายเงิน ส่งข้อความ ให้แยกต่างหาก
- ข้อมูลรับรองถูกเก็บในที่ที่ Agent อ่านจากไฟล์ ล็อก หรือค่าสภาพแวดล้อมไม่ได้
- แยกระบบจริง ระบบทดสอบ และระบบจัดเตรียมออกจากกัน และ Agent ในระบบหนึ่งเข้าอีกระบบไม่ได้
ค. การอนุมัติและการควบคุม
- การกระทำที่ย้อนกลับไม่ได้ (ลบ เขียนข้อมูลจำนวนมาก จ่ายเงิน นำขึ้นระบบจริง ส่งอีเมลออกนอกองค์กร) ต้องมีการอนุมัติโดยคนและมีบันทึก
- ตรวจสอบได้ว่าใครอนุมัติอะไรเมื่อไร
- Agent แต่ละตัวมีเพดานค่าใช้จ่ายและจำนวนครั้งที่เรียกใช้ และมีกลไกตัดวงจรเมื่อวนซ้ำ
- สั่งหยุด Agent ใดก็ได้ทันที และเพิกถอนสิทธิ์ได้ในขั้นตอนเดียว
ง. การตรวจสอบและการกู้คืน
- ทุกการกระทำของ Agent ถูกบันทึกว่าทำแทนใคร เรียกเครื่องมือใด และแตะข้อมูลอะไร
- บันทึกเหล่านั้นเก็บไว้ในที่ที่ Agent แก้ไขไม่ได้
- สำหรับการเปลี่ยนแปลงใดๆ ตอบได้ภายในหนึ่งวันว่าใคร (หรืออะไร) ทำและเพราะอะไร
- ข้อมูลสำรองอยู่นอกขอบเขตที่ Agent เข้าถึง และเคยทดสอบกู้คืนจริงแล้ว
จ. ข้อมูลและความเหมาะสม
- กำหนดแล้วว่า Agent เห็นข้อมูลประเภทใดได้ และข้อมูลนั้นถูกประมวลผลที่ไหน (พิจารณาภาระหน้าที่ตาม พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล นี่ไม่ใช่คำแนะนำทางกฎหมาย)
- ตรวจสอบ Agent ของผู้ให้บริการหรือบุคคลที่สามแล้วว่าเข้าถึงและเก็บอะไรได้บ้าง
- กรณีใช้งานแรกมีขอบเขตแคบ มีเจ้าของฝั่งธุรกิจที่ระบุชื่อได้ และมีผลลัพธ์ที่วัดได้
- มีคนประเมินต้นทุนการใช้งานแล้ว รวมค่าใช้โมเดลและเวลาที่คนต้องตรวจทาน
คะแนนบอกอะไร
ช่วงคะแนนเป็นแนวทางคร่าวๆ ไม่ใช่มาตรฐาน
- 0-15: แก้พื้นฐานก่อน เริ่มที่ข้อ 1, 5, 9 และ 16 ให้ Agent แต่ละตัวมีตัวตนของตัวเอง กำหนดให้การกระทำที่ทำลายข้อมูลต้องมีการอนุมัติ และย้ายข้อมูลสำรองออกไปให้พ้นมือ ก่อนขยายอะไรต่อ
- 16-28: ทดลองพร้อมแนวป้องกัน รันโครงการนำร่องขนาดเล็กภายใต้การกำกับได้ แต่ปิดข้อที่ตอบ "ไม่ใช่" ในหมวด ข ถึง ง ก่อนขยายสิทธิ์
- 29-40: พร้อมขยายโครงการนำร่อง เน้นการเฝ้าระวังขณะทำงาน การทบทวนสิทธิ์สม่ำเสมอ และการวัดผล
การประเมินความพร้อมใช้ Agent 2 สัปดาห์ จะครอบคลุมอะไร
ถ้าต้องการความช่วยเหลือเกินกว่าแบบประเมินตนเอง เรากำลังพิจารณาบริการประเมินสั้นๆ ที่กำหนดขอบเขตตายตัว ซึ่งจะส่งมอบ:
- บัญชีรายการ Agent และเครื่องมือ AI ที่ใช้อยู่ รวมถึงที่ไม่เป็นทางการ
- แผนผังสิทธิ์ ว่าแต่ละตัวอ่าน เขียน ลบ ส่ง หรือจ่ายเงินได้หรือไม่
- การกระทำเสี่ยงสูงสุดห้าอย่าง พร้อมแนวทางออกแบบการอนุมัติของแต่ละอย่าง
- ช่องว่างด้านการตรวจสอบ ว่าหลังเกิดเหตุคุณย้อนรอยอะไรได้และไม่ได้
- ข้อเสนอโครงการนำร่องแรก ที่ขอบเขตแคบ วัดผลได้ และมีเจ้าของ
- รายงานเป็นลายลักษณ์อักษร และการนำเสนอให้ทีมผู้บริหาร
ไม่ใช่การรับรองมาตรฐาน คำแนะนำทางกฎหมาย หรือคำรับประกันว่าจะไม่มีอะไรผิดพลาด เราทำงานจากการตั้งค่าและเอกสาร ไม่ใช่ข้อมูลระบบจริง ขอบเขตและราคาจะกำหนดหลังพูดคุยสั้นๆ
Simplico อยู่ตรงไหน
เราสร้างระบบระบุตัวตนและ SSO ระบบเฝ้าระวังความปลอดภัย และการเชื่อมต่อ ERP ซึ่งเป็นชั้นที่การเข้าถึงของ Agent ต้องผ่าน ถ้าผลประเมินพบว่าต้องมีชั้นอนุมัติหรือบันทึกตรวจสอบที่เข้มขึ้น เราจะกำหนดขอบเขตเป็นโครงการแยกต่างหาก การประเมินเองไม่ได้ขายผลิตภัณฑ์ ถ้าคำถามของคุณคือการรันโมเดลในเครือข่ายขององค์กรเอง แบบประเมินความพร้อม Local LLM แบบ 25 ข้อฟรีของเราเป็นอีกชุดหนึ่ง
ช่วยเราทดสอบไอเดียนี้
เรากำลังตรวจสอบว่าองค์กรต้องการบริการประเมินนี้หรือไม่ สิ่งที่ช่วยเราได้มากที่สุด:
- คะแนนของคุณ และหมวดที่ได้คะแนนต่ำสุด
- กรณีใช้งาน Agent หนึ่งเรื่อง ที่กำลังพิจารณาหรือใช้อยู่แล้ว
- อะไรจะทำให้การประเมินคุ้มค่าที่จะจ่าย หรือเพราะเหตุใดจึงไม่จำเป็น
เขียนมาที่ hello@simplico.net หัวข้อ "Agent readiness" หรือแชต LINE iiitum1984 เราจะตอบกลับด้วยความเห็นสั้นๆ ตามตรงต่อคำตอบของคุณ
คำถามที่พบบ่อย
ถ้าเราใช้แค่ ChatGPT หรือ Copilot ต้องประเมินไหม?
ผู้ช่วยแชตที่แค่ตอบคำถามมีความเสี่ยงน้อยกว่า Agent ที่ลงมือในระบบของคุณ เมื่อผู้ช่วยส่งอีเมล แก้ไฟล์ หรือเรียกเครื่องมือภายในได้แล้ว เช็กลิสต์นี้ก็ใช้ได้
นี่คือนโยบาย AI ใช่ไหม?
ไม่ใช่ นโยบายบอกเจตนา เช็กลิสต์นี้ตรวจว่าสิทธิ์ การอนุมัติ และบันทึกมีอยู่จริงในระบบ และยังใช้การได้หลังเกิดความผิดพลาด
คะแนนเป็นมาตรฐานหรือใบรับรองหรือไม่?
ไม่ใช่ เป็นแนวทางปฏิบัติเพื่อบอกว่าควรดูตรงไหนก่อน
Agent ทำให้ปลอดภัยพอใช้งานได้ไหม?
เหตุการณ์ส่วนใหญ่ข้างต้นเกิดจากการเข้าถึงที่กว้างเกินไปและขาดการอนุมัติหรือบันทึก ไม่ใช่เพราะ Agent ใช้ไม่ได้ การจำกัดสิทธิ์ การให้คนอนุมัติการกระทำที่ย้อนกลับไม่ได้ และบันทึกที่ดี คือสิ่งที่เช็กลิสต์นี้ตรวจ
คุณจะตรวจระบบจริงของเราหรือไม่?
เฉพาะในการประเมินแบบมีค่าใช้จ่าย และจากการตั้งค่าและเอกสาร บทความนี้ไม่ได้ขอให้คุณแชร์ข้อมูลรับรองหรือข้อมูลระบบจริง
แหล่งข้อมูล
- An AI agent deleted a database in nine seconds. Don’t ban it, govern it, Epic IT, มิ.ย. 2026
- Agent-Inflicted Damage: Inside the Real-World Failures of Enterprise AI Systems, Cyera, 28 พ.ค. 2026
- Infor unveils its expanded Infor Industry AI (ผลสำรวจญี่ปุ่น), Infor, ต.ค. 2026
- Thailand’s AI moment: ambition, agents, and a skills deficit, Asia News Network, 4 มิ.ย. 2026
บทความล่าสุด
- ตู้เย็นซูเปอร์มาร์เก็ตร้อนถึง 50°C: บทเรียนจากการโจมตีไซเบอร์ในยุโรปสำหรับธุรกิจห้องเย็นในไทย November 4, 2026
- ทำไมราคาของชาวสวนจึงไม่ถูกคำนวณใหม่: การล็อกราคา ณ จุดรับซื้อ และ FIFO ในซอฟต์แวร์ล้ง October 26, 2026
- ค่าวัด 5 ครั้ง ผลตัดสิน 1 ค่า: การวัดหลายจุดและการเก็บค่าด้วยแป้นเท้าที่โต๊ะตรวจสอบ October 26, 2026
- ชาร์จเจอร์ EV ทำอะไรเมื่ออินเทอร์เน็ตหลุด: พฤติกรรมออฟไลน์ของ OCPP 1.6J และจุดที่ Local CSMS Proxy มีประโยชน์ October 26, 2026
- เปิดรับ Founding Partner: แพลตฟอร์มอีคอมเมิร์ซ White-Label รองรับการชำระเงินแบบไทยและสินค้าสั่งทำ October 26, 2026
- เปิดรับ Founding Partner: ระบบ MES แบบ On-Premise เชื่อมใบสั่งผลิตจาก ERP กับพนักงานและเครื่องจักร October 25, 2026