
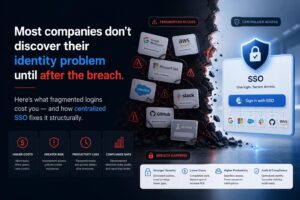
พนักงานของคุณมี 24 รหัสผ่าน ธุรกิจของคุณมี 24 ช่องโหว่
June 11, 2026
บริษัทส่วนใหญ่ไม่รู้ว่าตัวเองมีปัญหาด้านการจัดการตัวตนดิจิทัล — จนกว่าจะเกิดเหตุ บัญชีพนักงานที่ลาออกยังค้างอยู่ในสามระบบ เพราะไม่มีใครอัปเดต Checklist การปิดบัญชี ผู้รับเหมาได้สิทธิ์เข้าถึง Portal…
Your Staff Have 24 Passwords. Your Business Has 24 Attack Surfaces.
June 11, 2026
Most companies don’t discover their identity problem until after the breach. A departing employee’s account stays active in three systems because nobody updated the offboarding checklist. A…
潜伏在工程团队中的安全隐患
June 8, 2026
大多数工程团队都有同一个心照不宣的漏洞:身份管理是所有人的问题,却是没有人负责的问题。以下是CTO和工程管理者如何解决这一问题,以及他们从中获得了什么。
エンジニアリング組織に潜む静かなセキュリティリスク
June 8, 2026
多くのエンジニアリング組織が同じ無言の脆弱性を抱えています。アイデンティティはすべての人の問題でありながら、誰の責任でもない状態です。CTOやエンジニアリングマネージャーがこの問題…
ความเสี่ยงด้านความปลอดภัยที่ซ่อนอยู่ในองค์กรวิศวกรรมของคุณ
June 8, 2026
องค์กรวิศวกรรมส่วนใหญ่มีจุดอ่อนที่ไม่ค่อยมีใครพูดถึง: เรื่องของ identity เป็นปัญหาของทุกคน แต่ไม่มีใครรับผิดชอบโดยตรง ต่อไปนี้คือวิธีที่ CTO และผู้จัดการฝ่ายวิศวกรรมกำลังแก้ไขปัญหานี้…
The Security Risk Sitting Quietly in Your Engineering Org
June 8, 2026
Most engineering organisations share the same unspoken vulnerability: identity is everyone’s problem and no one’s responsibility. Here is how CTOs and engineering managers are fixing it — and what…
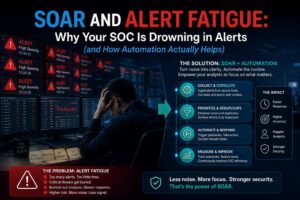
SOAR与告警疲劳:为何你的SOC正被告警淹没(以及自动化如何真正帮助)
June 7, 2026
如果你的SOC分析师每天处理数百条告警,却仍然感到不断落后——你并不孤单。告警疲劳——分析师因告警数量过多而对安全告警产生麻木的状态——是2026年安全团队面临的最核心运营问题。
SOARとアラート疲労:なぜあなたのSOCはアラートに溺れているのか(そして自動化は本当に役に立つのか)
June 7, 2026
SOCアナリストが1日に数百件のアラートを処理しているにもかかわらず、まだ追いつけていないと感じているなら、それはあなたの組織だけの問題ではありません。アラート疲労——アラートが多…
SOAR กับ Alert Fatigue: ทำไม SOC ของคุณถึงจมอยู่กับ Alert (และ Automation ช่วยได้จริงอย่างไร)
June 7, 2026
ถ้านักวิเคราะห์ใน SOC ของคุณต้องตรวจสอบ Alert หลายร้อยรายการต่อวันและยังรู้สึกว่าตามไม่ทัน คุณไม่ได้อยู่คนเดียว Alert Fatigue — สภาวะที่นักวิเคราะห์เริ่มชาชินกับ Security Alert เพราะมีมากเกินไป —…
SOAR and Alert Fatigue: Why Your SOC Is Drowning in Alerts (and How Automation Actually Helps)
June 7, 2026
If your SOC analysts are processing hundreds of alerts per day and still feel like they’re falling behind, you’re not alone. Alert fatigue — the state where analysts become desensitized to security…
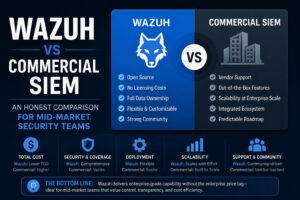
Wazuh与商业SIEM对比:中型安全团队的务实选择指南
May 31, 2026
安全团队在评估SIEM方案时,总会遇到同一个岔路口:花六位数预算购买Splunk或Sentinel,还是只付基础设施成本跑Wazuh?
Wazuh vs 商用SIEM:中堅セキュリティチームのための正直な比較
May 31, 2026
セキュリティチームがSIEM選定を行うと、必ず同じ分岐点にたどり着きます:Splunkに高額な費用を払うか、インフラコストだけでWazuhを動かすか。
Wazuh vs Commercial SIEM: เปรียบเทียบอย่างตรงไปตรงมาสำหรับทีม Security ในองค์กรขนาดกลาง
May 31, 2026
ถ้าทีม Security ขององค์กรกำลังประเมินตัวเลือก SIEM คุณจะพบกับทางแยกที่ทุกคนเจอเหมือนกัน: จ่ายหกหลักสำหรับ Splunk หรือ Sentinel หรือรัน Wazuh ในราคาค่าโครงสร้างพื้นฐานอย่างเดียว?
Wazuh vs Commercial SIEM: An Honest Comparison for Mid-Market Security Teams
May 31, 2026
If your security team is evaluating SIEM options, you will hit the same fork in the road everyone hits: pay six figures for Splunk or Sentinel, or run Wazuh for the cost of the infrastructure.
安全运营中心(SOC)是什么?东南亚企业IT管理者指南
May 31, 2026
每周都有新的安全事件见诸报端:医院遭勒索软件攻击、制造企业生产数据被窃、政府机构邮件系统遭入侵。攻击势头从未减弱。但东南亚大多数企业仍然缺乏系统性的威胁检测、调查和响应机制。
セキュリティオペレーションセンター(SOC)とは?ASEAN企業のIT管理者向け解説
May 31, 2026
毎週のように新たなニュースが飛び込んできます。病院がランサムウェアに感染、製造業者の生産データが流出、政府機関のメールシステムが侵害。攻撃は一向に減る気配がありません。しかし東南ア…
Security Operations Center (SOC) คืออะไร? คู่มือสำหรับผู้จัดการ IT ในอาเซียน
May 31, 2026
ทุกสัปดาห์มีข่าวใหม่: โรงพยาบาลถูก Ransomware, ข้อมูลการผลิตของโรงงานถูกขโมย, ระบบอีเมลของหน่วยงานรัฐถูกโจมตี การโจมตีไม่ได้ลดลง แต่องค์กรส่วนใหญ่ในไทยและอาเซียนยังไม่มีระบบที่เป็นระบบในการตรวจจับ…
What is a Security Operations Center (SOC)? A Guide for ASEAN IT Managers
May 31, 2026
Every week, another headline: a hospital hit by ransomware, a manufacturer’s production data exfiltrated, a government agency’s email system compromised. The attacks are not slowing down. But most…