Articles ›

Security

โรงงานของคุณมีอุปกรณ์เชื่อมต่อหลายร้อยชิ้น — คุณรู้หรือไม่ว่าแต่ละชิ้นกำลังทำอะไรอยู่?

โรงงานของคุณมีอุปกรณ์เชื่อมต่อหลายร้อยชิ้น — คุณรู้หรือไม่ว่าแต่ละชิ้นกำลังทำอะไรอยู่?

May 26, 2026
กล้องวงจรปิด IP, ตัวควบคุม PLC, ระบบ HVAC, แผงควบคุมการเข้าออก, มิเตอร์อัจฉริยะ องค์กรสมัยใหม่เต็มไปด้วยอุปกรณ์ที่เชื่อมต่อเครือข่าย แต่ส่วนใหญ่ไม่ได้ถูกออกแบบมาให้รองรับความปลอดภัยตั้งแต่แรก…
ภาษี Alert: ทำไม SOC ของคุณกำลังเผาผลาญคนเก่งที่สุดของคุณ

ภาษี Alert: ทำไม SOC ของคุณกำลังเผาผลาญคนเก่งที่สุดของคุณ

May 18, 2026
Tier 1 analyst ที่เก่งที่สุดของคุณเพิ่งยื่นใบลาออก เธออยู่กับคุณมา 18 เดือน เธอไม่ได้ลาออกเพราะชั่วโมงงาน เธอไม่ได้ลาออกเพราะเงิน เธอลาออกเพราะตลอด 18 เดือนที่ผ่านมา เธอ triage alert false positive 5…
การสร้าง AI Agent สำหรับ Tier-1 SOC Analyst: Wazuh + Claude + Shuffle ในระบบ Production ทำไม “AI for SOC” ส่วนใหญ่ถึงไม่เวิร์ก — และอะไรที่เวิร์กจริง

การสร้าง AI Agent สำหรับ Tier-1 SOC Analyst: Wazuh + Claude + Shuffle ในระบบ Production ทำไม “AI for SOC” ส่วนใหญ่ถึงไม่เวิร์ก — และอะไรที่เวิร์กจริง

May 2, 2026
ในช่วง 18 เดือนที่ผ่านมา vendor ทุกเจ้าที่ขายผลิตภัณฑ์ security ต่างก็แปะคำว่า "AI" ลงบนหน้าการตลาดของตัวเอง ส่วนใหญ่เป็นแค่ ML classification ที่ rebrand ใหม่ — anomaly detection…
สร้าง Security Operations Center (SOC) ใช้งานจริง ด้วย Open Source ทั้งระบบ

สร้าง Security Operations Center (SOC) ใช้งานจริง ด้วย Open Source ทั้งระบบ

April 25, 2026
เบื้องหลังการสร้าง SOC ระดับ production สำหรับองค์กรขนาดกลาง โดยใช้ Wazuh, DFIR-IRIS และ middleware ที่เขียนเองด้วย Python — สิ่งที่ใช้ได้จริง สิ่งที่พังกลางทาง และเหตุผลทางวิศวกรรมที่สำคัญ
ออกแบบซอฟต์แวร์ Drone Swarm ที่ทนทานต่อความล้มเหลว: Mesh Network แบบไม่มีศูนย์กลางพร้อมระบบสื่อสารปลอดภัย

ออกแบบซอฟต์แวร์ Drone Swarm ที่ทนทานต่อความล้มเหลว: Mesh Network แบบไม่มีศูนย์กลางพร้อมระบบสื่อสารปลอดภัย

April 19, 2026
บทนำ โดรนไม่ได้ทำงานคนเดียวอีกต่อไป ภารกิจสมัยใหม่ — ค้นหาและกู้ภัย, เกษตรกรรมความแม่นยำสูง, ตรวจสอบโครงสร้างพื้นฐาน, ภารกิจด้านความมั่นคง — ต้องอาศัย "ฝูงบิน" (swarm): กลุ่ม UAV ที่ทำงานประสานกัน…
โครงสร้างพื้นฐานสำคัญภายใต้การโจมตี: บทเรียน OT Security จากสงครามยูเครน สู่องค์กรไทย

โครงสร้างพื้นฐานสำคัญภายใต้การโจมตี: บทเรียน OT Security จากสงครามยูเครน สู่องค์กรไทย

April 15, 2026
สงครามไม่ได้เกิดขึ้นแค่บนสนามรบ นับตั้งแต่รัสเซียเปิดฉากรุกรานยูเครนเต็มรูปแบบในปี 2565 เป้าหมายที่ถูกโจมตีอย่างสม่ำเสมอที่สุดไม่ใช่ฐานทัพหรือคลังอาวุธ แต่คือ ระบบโครงสร้างพื้นฐานด้านพลังงาน —…
Agentic AI ใน SOC Workflows: เกินกว่า Playbook สู่การป้องกันอัตโนมัติ (คู่มือ 2026)

Agentic AI ใน SOC Workflows: เกินกว่า Playbook สู่การป้องกันอัตโนมัติ (คู่มือ 2026)

April 2, 2026
ทีม SOC ขององค์กรกำลังจมอยู่กับปริมาณ alert ที่ท่วมหัว ศูนย์ปฏิบัติการด้านความปลอดภัย (SOC) ระดับองค์กรโดยเฉลี่ยได้รับ 4,484 alerts ต่อวัน จากเครื่องมือกว่า 28 ระบบ นักวิเคราะห์ใช้เวลาเฉลี่ย 70…
วิธีสร้าง SOC แบบ Lightweight ด้วย Wazuh + Open Source

วิธีสร้าง SOC แบบ Lightweight ด้วย Wazuh + Open Source

March 24, 2026
ทำไมโปรแกรมความปลอดภัยส่วนใหญ่ถึงล้มเหลวก่อนเริ่มต้น "เราต้องการ SOC" ประโยคนี้มักได้ยินในทุกองค์กรที่เพิ่งถูกโจมตี ไม่ผ่านการตรวจสอบ หรือเพิ่งจ้าง CISO คนแรก สิ่งที่ตามมาคือการนำเสนอของ vendor SIEM…
Wazuh Decoders & Rules: โมเดลความเข้าใจที่หายไป

Wazuh Decoders & Rules: โมเดลความเข้าใจที่หายไป

March 10, 2026
คู่มือฉบับสมบูรณ์สำหรับมือใหม่ — อธิบายว่า Wazuh decoders และ rules ทำงานร่วมกันอย่างไร, field คืออะไร, มาจากไหน, เมื่อไหรต้องใช้ decoder และ log กลายเป็น alert ได้อย่างไร Tags: Wazuh · OSSEC · SIEM…
NSM vs AV vs IPS vs IDS vs EDR: ระบบความปลอดภัยของคุณขาดอะไรอยู่?

NSM vs AV vs IPS vs IDS vs EDR: ระบบความปลอดภัยของคุณขาดอะไรอยู่?

February 25, 2026
หลายองค์กรเชื่อว่าตัวเอง “ปลอดภัยแล้ว” เพราะมี Firewall และ Antivirus ติดตั้งอยู่ แต่เมื่อเกิดเหตุการณ์ข้อมูลรั่วไหล (Breach) ขึ้นจริง กลับพบว่าเครื่องมือที่มีอยู่ไม่เพียงพอ…
ระบบ Network Security Monitoring (NSM) ผสานพลัง AI

ระบบ Network Security Monitoring (NSM) ผสานพลัง AI

February 23, 2026
จากการเก็บ Log แบบ Passive สู่ SOC อัจฉริยะอัตโนมัติ ภัยคุกคามไซเบอร์สมัยใหม่มีความซับซ้อน ปรับตัวได้ และมักใช้เทคนิค "live off the land" เพื่อหลบเลี่ยงการตรวจจับ ระบบ Network Security Monitoring…
วิธีสร้าง Enterprise System ด้วย Open-Source + AI (คู่มือเชิงปฏิบัติ ปี 2026)

วิธีสร้าง Enterprise System ด้วย Open-Source + AI (คู่มือเชิงปฏิบัติ ปี 2026)

February 17, 2026
1. ความท้าทายของ Enterprise System ในปี 2026 องค์กรยุคใหม่กำลังเผชิญแรงกดดันจากหลายด้าน: การเปลี่ยนแปลงจาก AI ในทุกอุตสาหกรรม ภัยคุกคามด้าน Cybersecurity ที่ซับซ้อนขึ้น ค่า License SaaS…
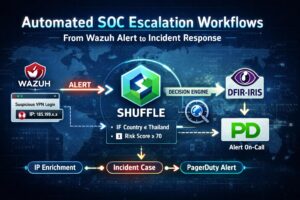
วิธีสร้าง Automated Decision Logic ใน SOC ยุคใหม่ (ด้วย Shuffle + SOC Integrator)

วิธีสร้าง Automated Decision Logic ใน SOC ยุคใหม่ (ด้วย Shuffle + SOC Integrator)

February 13, 2026
บทนำ ใน Security Operations Center (SOC) ยุคใหม่ “ความเร็ว” และ “ความสม่ำเสมอ” คือหัวใจสำคัญ การวิเคราะห์เหตุการณ์แบบ Manual นั้นช้า ไม่สม่ำเสมอ และมีต้นทุนสูง ทางออกคือ Automated Decision Logic —…
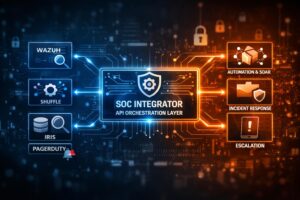
ทำไมเราจึงออกแบบ SOC Integrator แทนการเชื่อมต่อเครื่องมือแบบตรง ๆ (Tool-to-Tool)

ทำไมเราจึงออกแบบ SOC Integrator แทนการเชื่อมต่อเครื่องมือแบบตรง ๆ (Tool-to-Tool)

February 12, 2026
ระบบ SOC สมัยใหม่มีเครื่องมือที่ทรงพลังมาก คุณสามารถเชื่อมต่อ: Wazuh (Detection & Correlation) Shuffle (SOAR Automation) IRIS (Case Management) PagerDuty (Escalation & On-call)…
OffGridOps — ระบบงานภาคสนามแบบออฟไลน์ สำหรับโลกการทำงานจริง

OffGridOps — ระบบงานภาคสนามแบบออฟไลน์ สำหรับโลกการทำงานจริง

February 5, 2026
เมื่อสัญญาณหาย งานไม่ควรหยุด การทำงานภาคสนามแทบไม่เคยอยู่ในสภาพแวดล้อมที่สมบูรณ์แบบ งานตรวจสอบ งานซ่อมบำรุง การสำรวจพื้นที่ หรือการรับมือเหตุฉุกเฉิน…
ชุด Prompt สำหรับผู้ดูแล Wazuh ที่มีประโยชน์

ชุด Prompt สำหรับผู้ดูแล Wazuh ที่มีประโยชน์

January 12, 2026
ทีมความปลอดภัยในไทยใช้ AI เพื่อดูแล Wazuh อย่างมีประสิทธิภาพได้อย่างไร ทำไมการดูแล Wazuh ในบริบทประเทศไทยจึงไม่ง่าย Wazuh เป็นระบบ SIEM/XDR แบบโอเพ่นซอร์สที่ทรงพลังและยืดหยุ่น…
เหตุใดระบบรับมือเหตุฉุกเฉินจึงต้องออกแบบแบบ Offline First (บทเรียนจาก ATAK)

เหตุใดระบบรับมือเหตุฉุกเฉินจึงต้องออกแบบแบบ Offline First (บทเรียนจาก ATAK)

January 5, 2026
ในทุกเหตุภัยพิบัติขนาดใหญ่ ไม่ว่าจะเป็น น้ำท่วม พายุ ดินถล่ม ภัยแล้ง แผ่นดินไหว หรืออุบัติเหตุร้ายแรงในวงกว้าง สิ่งแรกที่มักล้มเหลวไม่ใช่ผู้คน แต่คือ โครงสร้างพื้นฐาน ไฟฟ้าดับ…
แปลคำศัพท์ Cybersecurity ให้เข้าใจแบบนักพัฒนา Software

แปลคำศัพท์ Cybersecurity ให้เข้าใจแบบนักพัฒนา Software

December 25, 2025
การเทียบคำศัพท์ความปลอดภัยไซเบอร์กับแนวคิด Software Engineering ทำไม Cybersecurity ถึงฟังดูยากสำหรับนักพัฒนา นักพัฒนา Software จำนวนมากรู้สึกว่า Cybersecurity เป็นโลกอีกใบหนึ่ง: เต็มไปด้วยคำย่อ…
การออกแบบระบบ Cybersecurity Monitoring & Incident Response สมัยใหม่  สถาปัตยกรรมเชิงปฏิบัติ ด้วย Wazuh, SOAR และ Threat Intelligence

การออกแบบระบบ Cybersecurity Monitoring & Incident Response สมัยใหม่ สถาปัตยกรรมเชิงปฏิบัติ ด้วย Wazuh, SOAR และ Threat Intelligence

December 24, 2025
ทำไมหลายโครงการด้านความปลอดภัยไซเบอร์ในไทยถึงล้มเหลวตั้งแต่เริ่ม หลายองค์กรในประเทศไทยอยากได้ “ระบบความปลอดภัยที่ดีขึ้น” แต่สิ่งที่ได้จริงมักเป็น: แจ้งเตือนจำนวนมาก แต่ไม่มีใครตอบสนอง…