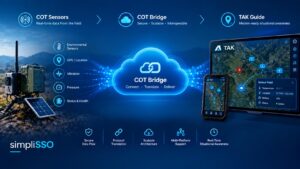
Security 构建 CoT 桥接器:把 NVR、AIS 与无人机数据接入 TAK 地图,又不让地图被淹没 October 1, 2026 我们评估过的每一个 TAK 项目,最后都会走到同一个问题。服务器已经部署,现场团队手机上装好了…
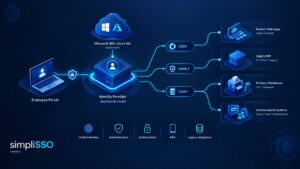
Security 深入解析 simpliSSO:一个 12 模块的统一身份认证项目到底交付什么——从 Azure AD 联合到最后一套老旧 ERP October 1, 2026 一家拥有几十套内部系统的企业,为什么需要统一的身份层?关于这个为什么,我们已经写过两篇:一篇讲工程团队中悄悄累积的身份债务,另一篇讲员工有 24 个密码,企业就有 24…
City Security 当水渠已满:城市排水数字孪生,以及 2026 年 9 月曼谷内涝告诉我们的事 September 27, 2026 2026 年 9 月 26 日,在近 48 小时几乎不间断的降雨之后,曼谷部分地区累计雨量接近 300 毫米,曼谷市政府宣布全部 50…
Security 日本《能动网络防御法》10月1日正式施行:”迅速速报、30日内详报”对SOC意味着什么 September 24, 2026 日本于2025年5月通过了《防止对重要电子计算机的不正当行为造成损害法》,日本国内通称"网络应对能力强化法",也就是常说的"能动网络防御法"。该法分阶段施行,本则将于2026年10…
AI Security 影子 MCP:SOC 尚未看见的 AI 智能体盲区 September 23, 2026 MCP(Model Context Protocol,模型上下文协议)是 Cursor、Claude Desktop、VS Code…
Security 2026年的Agentic AI SOC:炒作背后经过核实的数据,以及simpliSOC真正落地的功能 September 13, 2026 今年,几乎每一家做SIEM或EDR的厂商都在自己的宣传材料里加上了"agentic AI SOC"这张幻灯片。Gartner在2025年10月为这一类别正式命名为"AI SOC…
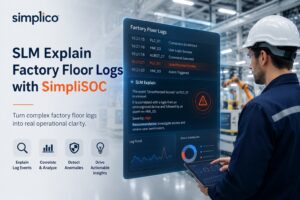
Industry Microcontroller Security 教本地大模型”读懂”你的工厂车间:用 simpliSOC 解释安全告警与设备日志 September 3, 2026 在一家制造工厂里,两个人因为同一个底层事件收到了提示,但谁都没能以自己需要的方式看懂它。
AI Security 如何使用小语言模型(SLM)从 Wazuh 日志与防火墙 Syslog 中检测网络攻击 August 26, 2026 安全运营中心(SOC)每天都被大量告警淹没。一家中型企业若在数百台终端上运行 Wazuh,再加上 FortiGate 等防火墙转发的…
Security 通行密钥的「注册」才是新的攻击面:Pass-the-Passkey 对身份提供商配置意味着什么 August 22, 2026 通行密钥(Passkey)的卖点简单,而且属实:没有任何可供钓鱼的东西。不存在一串可以被诱导输入到仿冒域名里的字符。对于过去十年不断因凭据钓鱼丢失账户的企业来说,仅此一条就足以推动…
Security 你的攻击者可能已经是一个 AI Agent 了:OpenAI 与 Hugging Face 事件给 SOC 团队的启示 August 17, 2026 2026 年 7 月下旬,OpenAI…
Security 你的SOC盯着员工,却没盯着供应商 July 23, 2026 第三方参与的数据泄露事件占比在一年内从15%翻倍到30%——这是Verizon《2025年数据泄露调查报告》记录以来最大的单年变化。一次供应链层面的入侵平均成本高达491万美元,需…
Security 保护 Agentic SOC:提示词注入、日志投毒与新型内部威胁 July 15, 2026 安全日志中任何一个攻击者能够影响的字段,都是攻击者能够"写入"的字段。主机名、用户名、DNS 查询、User-Agent…
Security 凌晨3点47分:一次开源SOC技术栈真实拦截入侵的全过程 July 2, 2026 大多数关于SOC的内容都在讲架构,这篇文章要讲的是一次真实发生的安全事件——在为一家中型企业客户运行的生产环境技术栈上,逐条告警地还原整个过程。检测层用Wazuh,案件管理用DFI…
Industry Security 为什么工厂车间是您网络中最薄弱的目标 June 27, 2026 我接触的大多数安全团队都具备合理的IT卫生:端点部署了EDR、SIEM接入Windows事件日志,有时Web应用前还有WAF。但当我问到工厂车间在运行什么时,答案通常是"西门子S7…
Security 潜伏在工程团队中的安全隐患 June 8, 2026 大多数工程团队都有同一个心照不宣的漏洞:身份管理是所有人的问题,却是没有人负责的问题。以下是CTO和工程管理者如何解决这一问题,以及他们从中获得了什么。
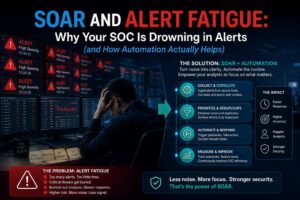
Security SOAR与告警疲劳:为何你的SOC正被告警淹没(以及自动化如何真正帮助) June 7, 2026 如果你的SOC分析师每天处理数百条告警,却仍然感到不断落后——你并不孤单。告警疲劳——分析师因告警数量过多而对安全告警产生麻木的状态——是2026年安全团队面临的最核心运营问题。
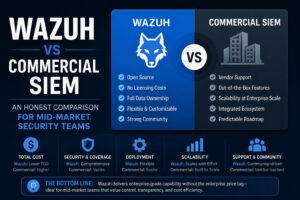
Security Wazuh与商业SIEM对比:中型安全团队的务实选择指南 May 31, 2026 安全团队在评估SIEM方案时,总会遇到同一个岔路口:花六位数预算购买Splunk或Sentinel,还是只付基础设施成本跑Wazuh?
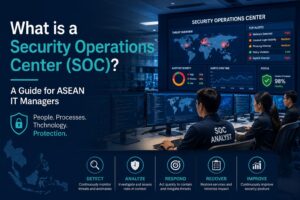
Security 安全运营中心(SOC)是什么?东南亚企业IT管理者指南 May 31, 2026 每周都有新的安全事件见诸报端:医院遭勒索软件攻击、制造企业生产数据被窃、政府机构邮件系统遭入侵。攻击势头从未减弱。但东南亚大多数企业仍然缺乏系统性的威胁检测、调查和响应机制。