職場のAIツールの話題は、たいてい「どれが速いか、どれが文章に強いか」という生産性の話です。ところが2026年10月31日、Cisco Talosが公表した情報窃取マルウェア VOLTA の分析は、もう一つの側面を示しました。VOLTAは大規模言語モデル(LLM)を、犯罪者のための「分析担当者」として使います。
セキュリティ専任部署がなくても、ここから学べることがあります。一般的な従業員のPCに攻撃者が何を見つけるのかが具体的に分かり、自社で導入するAIツールを評価する視点も得られるからです。
TalosがVOLTAについて報告した内容
Talosによると、VOLTAは実行後に自分自身を削除するWindows向けの情報窃取マルウェアで、購入者が自分の設定を入れて専用バイナリを受け取る「ビルダー」形式で販売されています。通常の情報窃取に加えて、新しい工程があります。
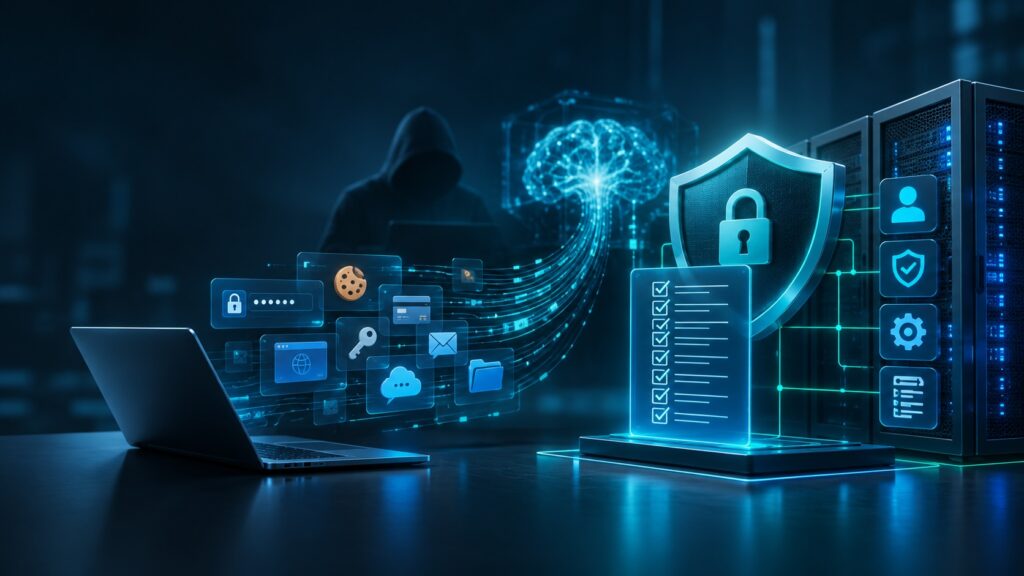
- 盗むもの: ブラウザに保存されたパスワード、Cookie、カード情報、Outlookプロファイル、Slack・Discord・Telegramのセッション、MicrosoftのOAuthトークン、SSH鍵、クラウド認証情報、VPN設定、保存済みWi-Fiパスワードすべて、暗号資産ウォレットの情報。
- 情報の補強: 被害者のログイン済みセッションを使い、メール内の領収書や出前アプリの注文履歴を検索して、自宅住所を裏付けます。
- AI工程: 所在地、勤務先とドメイン、推定生年、カード下4桁、Slackワークスペースなどを「身元レポート」にまとめ、JSONとして第三者サービスOpenRouter経由でクラウド上のLLMに送ります。モデルには情報分析官として振る舞うよう指示し、「この被害者にどれほどの価値があるか」(換金しやすさで資産を順位付け)と「被害者のセキュリティ習慣の評価」の2項目を返させます。
- 耐障害性: Talosは、既定モデルのほかに2つの代替モデルがあり、モデルが回答を拒否した場合に切り替わると報告しています。
Talosはこれを「effort displacement(労力の置き換え)」と呼んでいます。人間のオペレーターが手作業でやっていた分析をAIが肩代わりする、という意味です。参入障壁が下がるのか、攻撃規模が拡大するのか、その両方なのかについては、Talosも結論を保留しています。
AIツール選定にとっての意味
VOLTAが狙うのは、業務用PCのブラウザに残っているセッション、トークン、保存済み認証情報です。そしてそこは、社員のAIツールのログイン、APIキー、チャット履歴が置かれている場所でもあります。AIツールを一つ承認するたびに、攻撃者の手が届くものが次の3つ増えます。
- 盗まれて再利用される アカウントとトークン
- 社員がプロンプト、ファイル、コネクタに貼り付ける データ
- エージェントや連携に与えた 常時有効な権限(メールボックス、ドライブ、ソースコードリポジトリ)
したがって、AIツールに対する問いは「使えるか」だけでなく、「攻撃者が届く範囲をどれだけ広げるか、そして自社は何を把握し、取り消せるか」になります。
日本の組織では、個人情報保護法(APPI) の観点も欠かせません。顧客の氏名・連絡先・契約書を個人契約のチャットAIに貼ることは、組織の外へ個人データを持ち出すことにほかなりません。個別のケースでどの義務が生じるかは、法務の専門家にご確認ください。本記事は法的助言ではありません。
また、取引先から情報セキュリティの確認票(チェックシート)への回答を求められる場面でも、「どのAIツールを、誰が承認し、どんなデータを禁止しているか」を答えられる状態にしておくと、説明がスムーズになります。
10項目チェックリスト
チャットアシスタントからコーディングエージェントまで、あらゆるAIツールの承認前に使ってください。項目1〜4に「いいえ」がある場合は、修正されるまで展開を止めることをお勧めします。
flowchart TD
    A["新しいAIツールの申請"] --> B["社内データに触れるか"]
    B -->|いいえ| C["簡易レビューと基本ルール"]
    B -->|はい| D["10項目チェックを実施"]
    D --> E["項目1から4がすべて合格"]
    E -->|いいえ| F["修正または却下"]
    E -->|はい| G["責任者と見直し日を決めて承認"]
データとアカウント
- データはどこへ送られ、誰が学習に使えるか。 購入予定のプランの正確なデータ条件を読みます。無料版と有料版で条件が異なることがよくあります。
- 自社のID基盤でシングルサインオン(SSO)とMFAを強制できるか。 個人ログインしか使えないツールは、退職時にアクセスを止められません。
- 何が、どれだけの期間保存され、削除できるか。 チャット履歴、アップロードファイル、ログについて確認します。
- 投入禁止のデータ区分はどれか。 顧客の個人データ、認証情報、ソースコード、契約書、財務情報などを明文化します。ルールがなければ従業員は守れません。
権限とエージェント
- どんな権限を要求するか。 読み取り専用で範囲が狭いものを優先します。メールボックスやドライブ全体を読めるエージェントは、常時有効な認証情報です。
- トークンを一括で失効できるか。 VOLTAのような事案の後、AIツールのセッションを素早く遮断できる必要があります。
- リスクの高い操作は人が承認するか。 送信、削除、支払い、デプロイには人の確認を挟みます。
可視性と出口
- 監査証跡があるか。 誰が、どのデータで、いつ何を使ったかを答えられる状態にします。
- モデルはどこで動くか。 低リスクの業務ならクラウドAPIで十分です。機微なデータの場合は、自社ネットワーク内でモデルを動かせるかを検討します。
- 撤退計画はあるか。 データのエクスポートや削除の方法、条件変更時の代替ツールを把握しておきます。
今週できること
- まず端末を固める。 Talosは、マルウェアが依存するため、Chromeをheadlessモードで起動できるプロセスを制限すること、およびハードウェアに紐づく認証情報ストアの利用を推奨しています。お使いのエンドポイント製品が検知できるか確認してください。
- 使われているAIツールを棚卸しする。 禁止よりも、匿名の簡単なアンケートで実態を聞くほうが効果的です。
- 1ページのルールを出す。 項目4のデータ区分と、承認済みツール一覧を載せます。
- トークン失効の手順を把握する。 チャットAI、コーディングツール、メールやドライブに接続したエージェントのそれぞれについてです。
ローカルモデルと監視の位置づけ
顧客の個人データや規制対象の情報を扱う業務では、オープンウェイトのモデルを自社ネットワーク内で動かし、プロンプトを外に出さない選択をする組織もあります。Simplicoはこの方式を simpliLLM として提供しています。サービスページには、OpenAI互換API、ガードレール、監査ログ、社内文書検索を備えたオンプレミス構成で、評価から本番まで通常4〜8週間と記載されています。自社に合うかどうかは、データ、ハードウェア、用途次第です。また、ローカルモデルは、上で述べた端末側のリスクをなくすものではありません。
体系的な出発点としては、無料のローカルLLM導入準備度アセスメント(25問、コンプライアンス、インフラ、ユースケース、システム連携、組織の準備度の5領域、入力フォーム不要)をお試しください。
監視の面では、simpliSOCがWazuhベースの検知とケース管理を組み合わせ、ログとエンドポイントの可視化を求めるチームを支援します。これは監視基盤であり、特定のマルウェアファミリーを防ぐことを保証するものではありません。本記事は、simpliSOCがVOLTAを検知できると主張するものでもありません。
よくある質問
VOLTAがあるから、クラウドAIは避けるべきですか?
いいえ。VOLTAは、盗んだデータを分析するためにクラウド上のモデルを呼び出すマルウェアであり、正規のAIツールが危険だという意味ではありません。教訓は、盗まれたセッションやトークンには価値があるため、接続するものを管理し、取り消せるようにしておくことです。
ChatGPTのようなツールを全面禁止すべきですか?
全面禁止は、利用が見えない場所に移るだけになりがちです。明確なデータ区分ルール、SSOとログ付きの承認済みの選択肢、教育のほうが通常は効果的です。
小さな会社にも承認プロセスは必要ですか?
軽いものは必要です。責任者を1人決め、上記のチェックリストを使い、見直し日を設定します。1ツールあたり数分で済みます。
従業員のPCが感染した可能性がある場合は?
ブラウザ内のセッションとトークンは侵害されたものとして扱い、セッションとOAuthトークンを失効させ、パスワードと鍵を更新し、社内のインシデント対応手順に従います。Talosは、調査のためにマルウェアのデバッグログを保全することも勧めています。
ローカルLLMなら解決しますか?
プロンプトの送信先の問題には対応しますが、端末での情報窃取には対応しません。端末の堅牢化と認証情報の管理は引き続き必要です。
お問い合わせ
AIツール承認プロセスのレビュー、ローカルLLMの準備度評価、エンドポイントのログ可視化についてご相談ください。環境とチームが使っているツールの概要を添えて hello@simplico.net までメールをお送りください。
出典
- Cisco Talos, "Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer," 2026年10月31日: https://blog.talosintelligence.com/appraisal-by-ai-model-driven-victim-prioritization-in-the-volta-infostealer/
- Simplicoサービスページ: https://www.simplico.net/simplillm/ 、https://www.simplico.net/simplisoc/ 、https://www.simplico.net/local-llm-assessment/
最新の記事
- 農家への支払単価はなぜ再計算されないのか:集荷デポ向けソフトウェアの価格スナップショットとFIFO October 26, 2026
- 5つの測定値から1つの判定へ:検査台での多点測定とフットペダル取り込み October 26, 2026
- ネットが切れたとき、EV充電器は何をするのか:OCPP 1.6Jのオフライン動作と、ローカルCSMSプロキシの使いどころ October 26, 2026
- 創業パートナー募集:タイの決済と受注生産に対応したホワイトラベルEコマース基盤 October 26, 2026
- 創業パートナー募集:ERPの指示・作業者・設備をつなぐオンプレミス型MES October 25, 2026
- 創業パートナー募集:スクラップ・リサイクル事業者向けデポ運営プラットフォーム October 25, 2026