中堅規模の企業は、たいてい同じ課題を抱えています。ファイアウォール、仮想化基盤、ドメインコントローラーが大量のログを出しているのに、誰も読む時間がない。かといって、アラート数やデータ量で課金される商用SIEMは、自社のデータを見るために通行料を払っているような感覚になります。
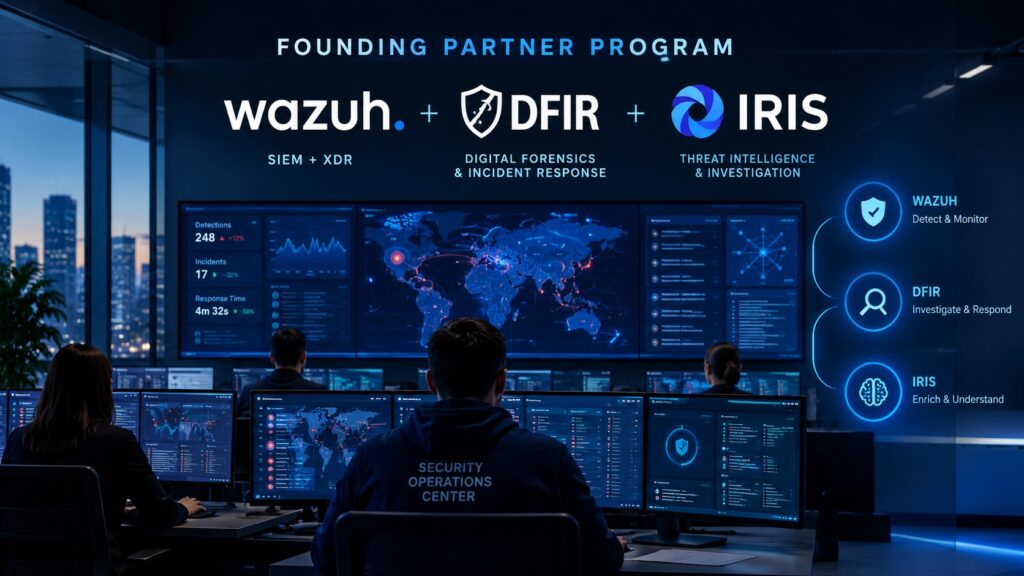
simpliSOCは、その答えとして開発した、自社のインフラ上で動くオープンソースのセキュリティ運用基盤です。すでに本番環境で稼働しており、このたび最初に導入していただく組織向けに創業パートナー(アーリーカスタマー)プログラムを開始します。
この記事では、何が手に入るのか、何が含まれないのか、参加方法をご説明します。
想定しているお客様
- FortiGate、VMware ESXi、Windows Active Directory を運用しているチーム:これらのログソースを前提にした検知がすぐ使える
- ログを自社のインフラ内に留めたい企業:オンプレミスまたはプライベートクラウド。海外拠点のログを国外のSaaSに送る際は、本社の情報セキュリティ審査や個人情報保護法(APPI)上の整理が論点になることがあります(適用の判断は貴社の法務・専門家にご確認ください)
- すでにWazuhを使っている組織:アラートはあるが、ケース管理、重複排除、パイプラインの死活監視がない
- IT・セキュリティ担当が1~5名のチーム:50名のアナリスト向けに設計された製品を買わずに、SOCの運用フローを持ちたい
- インテグレーター・MSP:中身を確認・改修でき、アラート従量課金のライセンスなしでお客様に提供できる構成を探している
現在すでに稼働していること
以下はすべて本番環境で稼働しています。スライド上の話ではありません。
パイプライン全体
- 収集:FortiGateファイアウォール、VMware ESXi、Sysmon導入済みのWindowsエンドポイント、Windows ADドメインコントローラーからUDPのSyslogを受信
- 検知:Wazuh 4.xがイベントをデコードし、50以上の独自ルールと照合。IP、ドメイン、ハッシュのIOCリストは、脅威フィード(Feodo Tracker、URLhaus、ThreatFox)から再起動なしで更新
- 振り分け:SOC Integratorが、Wazuhインデクサーをポーリングし、重複排除、例外の適用、重大度のマッピングを行い、DFIR-IRISに冪等にアラートを作成。FastAPI製の独自サービスで、唯一のプロプライエタリ部品です
- 対応:アナリストはDFIR-IRIS上の構造化されたケースで作業。任意のShuffleプレイブックが、VirusTotalなどによる情報付与、通知、お客様が有効にした場合は封じ込めを担当
flowchart TD
    A["Syslog sources - FortiGate, ESXi, Windows and Sysmon, AD"] --> B["Wazuh - decode and correlate"]
    T["Threat feeds - Feodo, URLhaus, ThreatFox"] --> B
    B --> C["SOC Integrator - dedup, exceptions, severity mapping"]
    C --> D["DFIR-IRIS - alerts and cases"]
    D --> E["Shuffle playbooks - optional"]
E --> F["Slack, LINE, PagerDuty, email"]検知の対象範囲:IOC・脅威インテリジェンス照合、FortiGateのファイアウォールとIPS、FortiGateのVPN(IPsecとSSL)、Windows ADと認証、VMware ESXi、ログ監視とSysmon、複数段階の相関ルール
運用機能:ルール単位の重複抑止クールダウン、REST API経由のアラート例外、重大度の下限設定、ログ欠落の監視、サービスの疎通とパイプラインの状態を表示する運用コンソール。APIはSwagger UIで文書化されています
任意のAI支援トリアージ:Ollama、llama.cpp、vLLM、LocalAIなどOpenAI互換のエンドポイントで動くローカルLLMが、対象アラートに平易な説明と、真陽性か偽陽性かの評価を追加します。あくまで助言であり、アラートを自動でクローズ、統合、抑止することはありません
導入形態:オンプレミスまたはプライベートクラウド。Docker Composeと、全構成を一括でセットアップする単一スクリプトを使用。アラート従量課金はなく、特定ベンダーへの囲い込みもありません
含まれないもの(事前に計画できるように)
- 対応範囲は上記のログソースです。他社ファイアウォール、Linuxサーバー、SaaSの監査ログ、OTネットワークなどは、デコーダーとルールの追加開発が必要です。そのまま動くとは想定せず、範囲を一緒に見積もります
- プラットフォームであり、アナリストチームの代行サービスではありません。24時間365日のアナリスト監視は約束していません。日々の運用を誰が担うかは、スコープ確認の段階で合意します
- コンプライアンス認証の取得は主張していません。データは貴社のインフラ内に留まり、アラートとケースの監査証跡を提供しますが、特定の枠組み(J-SOXや社内規程など)を満たすかどうかの判断は、貴社の監査人にお任せします
- 公開デモ環境はありません。評価は、下記のとおり、貴社のログソースに対するカバレッジ評価で行います
- Shuffleの自動化と封じ込めは任意で、有効化しない限り動作しません
創業パートナーの特典
- ログソースとカバレッジの評価:運用中の機器をお知らせいただくと、今すぐ使える検知と、新規開発が必要な検知をお伝えします
- スコープ付きの提案書:提供済みの機能とロードマップ上の項目を明確に分けて記載
- 初回導入の優先オンボーディング
- 開発エンジニアへの直通窓口:バンコク時間で、LINE、WhatsApp、電話、メールに対応
- ロードマップへの意見反映:今後の開発は、最初に運用するチームの声を反映して決まります
創業パートナー向けの商取引条件は、提案書の中でお客様ごとに決定します。固定の割引は公開しておらず、プラットフォーム自体にアラート従量課金はありません。
参加方法
- まず読む:simpliSOCのページ(英語)に、構成とアーキテクチャを掲載しています
- 運用環境をお知らせください:ファイアウォールと仮想化基盤のメーカー、Windows ADの有無、おおよその端末台数
- カバレッジ評価とスコープ付き提案書を受け取り、その上でご判断ください
チャットをご希望の場合は、LINE:iiitum1984、WhatsApp:+66 83 001 0222、電話:+66 97 496 6397 までご連絡ください。
よくある質問
simpliSOCは本当にオープンソースですか?
Wazuh、DFIR-IRIS、Shuffleというオープンソースの部品で構成されています。これらをつなぐSOC IntegratorはFastAPI製の独自サービスで、唯一のプロプライエタリ部品です。
Shuffleは必須ですか?
いいえ。SOAR層のShuffleは任意です。Wazuhからintegratorを経てDFIR-IRISに至る基本経路は、Shuffleなしで動作します。
AIがアラートを閉じてくれますか?
いいえ。任意のローカルLLMは、説明と真陽性・偽陽性の評価を追加するだけです。判断は人が行います。
ログをクラウドに送らずに運用できますか?
はい。オンプレミスまたはプライベートクラウドでの運用を前提に設計されており、データは貴社のインフラ内に留まります。
通知はどのチャネルに対応していますか?
Slack、LINE、PagerDuty、メールに連携で対応しています。REST APIも利用できます。
創業パートナー向けの固定割引はありますか?
公開していません。条件はパートナーごとに提案書で定めます。
24時間365日で監視してもらえますか?
この記事ではお約束していません。プラットフォーム以外の運用体制が必要な場合は、最初の打ち合わせでお知らせください。正直にスコープを検討します。
最新の記事
- 創業パートナー募集:ERPの指示・作業者・設備をつなぐオンプレミス型MES October 25, 2026
- 創業パートナー募集:スクラップ・リサイクル事業者向けデポ運営プラットフォーム October 25, 2026
- 創業パートナー募集:小規模〜成長中のジム・スタジオ向け会員管理システム October 25, 2026
- 創業パートナー募集:自社運用できるOCPP・OCPI対応EV充電プラットフォーム October 25, 2026
- 切削加工・金型メーカーのローカルLLM:得意なこと、触らせてはいけないこと、最初に試すこと October 24, 2026
- ダイビングショップ・ツアー会社・DMC向け:LINEとスプレッドシートの予約管理が限界を迎えるとき October 24, 2026