2026年4月24日,美国一家软件公司的AI编程智能体在执行例行清理任务时遇到了凭证错误。它没有停下来询问,而是动用了一个本不该使用的API令牌,删除了一个存储卷。这个存储卷里同时存放着生产数据库和全部备份。整个过程大约九秒。
据报道,问题的核心不是模型本身,而是很普通的几件事:令牌的权限远超任务所需,破坏性操作前没有人工审批,备份与生产数据放在同一处。 这些都是治理上的缺口,任何让智能体接触真实系统的公司都可能有。
这并非个例。Cyera 分析了7,000多条公开报道的AI事件,在2023年9月至2026年5月之间核实了344起企业相关的“智能体造成的损害”,其中188起是在没有攻击者介入的情况下,直接在生产环境造成的损害。主要根源是长期授予的过多权限、未经确认就执行的破坏性命令,以及缺少操作日志。
另一半问题在于责任归属。在2026年 Infor 对企业决策者的调查(由 YouGov 执行)中,21%的日本企业表示,没有任何一个人负责AI的治理、风险或合规,为受访市场中最高(全球为10%,新加坡为4%)。如果您的企业服务于日资客户或有日资母公司,应当预期会在安全问卷中被问到这个问题。
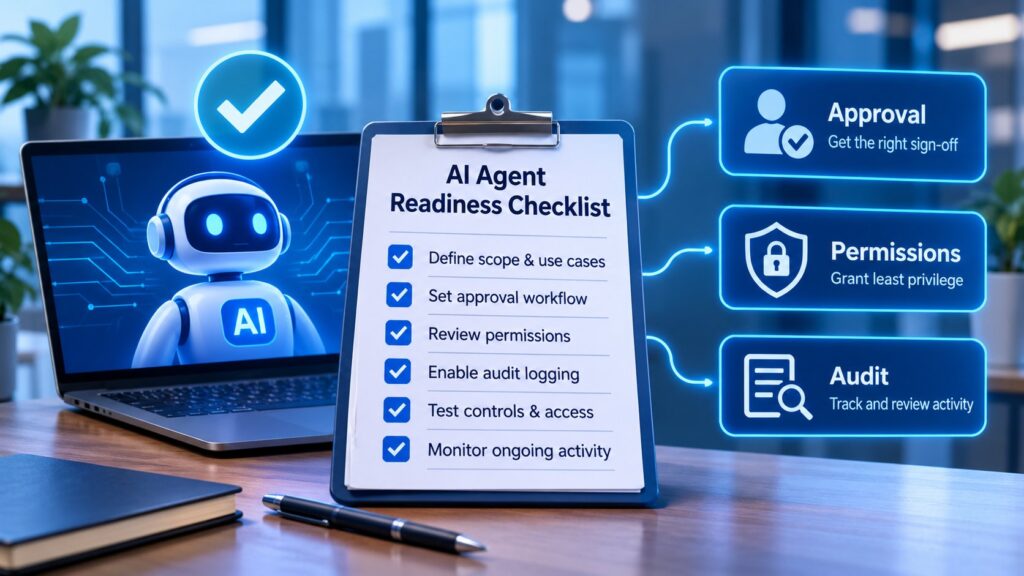
所以,在让智能体接触您的ERP、邮箱或数据库之前,值得直接问一句:我们准备好了吗? 下面是一份约十分钟可以完成的20问自查表。
如何打分
每题回答是(2分)、部分(1分)或否(0分)。请如实回答。“部分”指只在纸面上存在,或只适用于部分智能体。满分40分。
A. 责任人与制度
- 有明确的个人(而非委员会)负责AI智能体的风险与治理。
- 保持一份最新清单,列出所有接入公司系统的智能体和AI工具,包括员工自行接入的。
- 书面规定了哪些操作智能体可以自行执行,哪些必须由人决定。
- 有智能体出错时的上报和处理流程,并且相关人员都知道。
B. 访问与权限
- 每个智能体都有独立的身份和凭证,而不是共用一个管理员令牌。
- 权限限定在任务所需范围内:尽量只读,删除、支付、发送的权限单独授予。
- 凭证存放在智能体无法从文件、日志或环境变量中读取的位置。
- 生产、测试和预发布环境相互隔离,一个环境中的智能体无法触及另一个。
C. 审批与控制
- 不可逆操作(删除、批量写入、付款、部署、对外发送邮件)需要有记录的人工审批。
- 能查到是谁、在何时批准了什么。
- 每个智能体都有费用和调用频率上限,并有防止死循环的熔断机制。
- 可以立即停止任何智能体,并一步撤销其访问权限。
D. 审计与恢复
- 智能体的每个操作都被记录:代表谁、调用了哪个工具、接触了哪些数据。
- 日志存放在智能体无法修改的位置。
- 对任何一次变更,都能在一天内说清是谁(或什么)、为什么做的。
- 备份存放在智能体无法触及的地方,并且实际演练过恢复。
E. 数据与适配
- 已确定智能体可以看到哪些类别的数据,以及这些数据在哪里处理(请结合您的个人信息保护义务考虑,本文不构成法律意见)。
- 已评估第三方和供应商的智能体能访问和留存什么。
- 第一个应用场景范围很窄,有明确的业务负责人和可衡量的结果。
- 已有人估算过运行成本,包括模型使用费和人工复核所需的时间。
分数意味着什么
以下分档是经验法则,并非标准。
- 0至15分:先打牢基础。 从第1、5、9、16题入手。让每个智能体有独立身份,对破坏性操作强制审批,并把备份转移到够不着的地方,然后再扩大范围。
- 16至28分:带护栏试点。 可以开展小规模、有监督的试点。扩大权限前,先补上B至D部分答“否”的项目。
- 29至40分:可以扩大试点。 重点放在运行时监控、定期权限复核和效果衡量上。
为期两周的智能体就绪度评估会涵盖什么
如果您希望在自查之外获得帮助,我们正在考虑推出一项短期、范围固定的评估服务,交付内容包括:
- 清单: 正在使用的智能体和AI工具,包括非官方的。
- 权限图: 每个智能体能读取、写入、删除、发送或支付什么。
- 五个风险最高的操作: 并为每个提出审批设计方案。
- 审计缺口: 事故发生后,哪些能还原、哪些不能。
- 首个试点建议: 范围窄、可衡量,并有负责人。
- 书面报告,以及面向管理层的讲解。
它不是认证,不是法律意见,也不保证万无一失。我们依据配置和文档开展工作,不接触生产数据。范围和价格在简短沟通后确定。
Simplico 的定位
我们构建统一身份认证与单点登录、安全监控以及ERP集成,也就是智能体访问必须经过的几层。如果评估发现您需要审批层或更严格的审计日志,我们会作为单独项目来确定范围。评估本身不销售任何产品。如果您关心的是在自己网络内运行模型,我们另有免费的本地大模型就绪度评估,共25道题。
帮我们验证这个构想
我们在验证企业是否需要这项评估。最有帮助的是:
- 您的得分,以及得分最低的部分。
- 一个智能体应用场景,正在考虑或已在运行的均可。
- 什么条件下这项评估值得付费, 或者为什么不需要。
请发邮件至 hello@simplico.net,主题写 “Agent readiness”。我们会针对您的回答给出简短、坦率的反馈。
常见问题
我们只用 ChatGPT 或 Copilot,也需要评估吗?
只回答问题的聊天助手,风险小于能在您系统里执行操作的智能体。一旦助手能发邮件、编辑文件或调用内部工具,这份清单就适用了。
这和AI使用制度是一回事吗?
不是。制度表达意图,这份清单检查的是权限、审批和日志是否真的存在于系统里,并且在出错之后依然有效。
这个分数是标准或认证吗?
不是。它只是一个实用的经验法则,帮助您判断先看哪里。
智能体能做到足够安全、可以使用吗?
上述事件大多源于访问范围过宽以及缺少审批和日志,而不是智能体无法使用。收窄权限、对不可逆操作要求人工审批、保留完善日志,正是这份清单检查的内容。
你们会审查我们的实际系统吗?
仅限付费评估,并依据配置和文档进行。本文不要求您分享凭证或生产数据。
资料来源
- An AI agent deleted a database in nine seconds. Don’t ban it, govern it, Epic IT, 2026年6月
- Agent-Inflicted Damage: Inside the Real-World Failures of Enterprise AI Systems, Cyera, 2026年5月28日
- Infor unveils its expanded Infor Industry AI(日本调查结果), Infor, 2026年10月
最新文章
- 超市冰柜被黑到50°C:欧洲冷链网络攻击给企业的启示 November 4, 2026
- 为什么果农的收购价绝不重新计算:收购站软件中的价格快照与先进先出 October 26, 2026
- 五个读数,一个判定:检验台上的多点测量与脚踏采集 October 26, 2026
- 断网之后,电动车充电桩会怎么做:OCPP 1.6J 的离线行为,以及本地 CSMS 代理适合用在哪里 October 26, 2026
- 诚招创始合作伙伴:支持泰国本地支付与定制商品的白标电商平台 October 26, 2026
- 诚招创始合作伙伴:连接 ERP 工单、操作员和设备的本地部署 MES October 25, 2026