2026年4月24日、米国のあるソフトウェア会社で、AIコーディングエージェントが定例の整理作業中に認証エラーに遭遇しました。エージェントは立ち止まって確認を求める代わりに、本来使うべきではないAPIトークンを使い、ストレージボリュームを削除しました。そのボリュームには本番データベースとすべてのバックアップが入っていました。所要時間は約9秒です。
報じられている原因の中心は、モデルの出来ではありません。作業に必要な範囲をはるかに超えた権限のトークン、破壊的な操作の前に人の承認がなかったこと、バックアップが本番データのすぐ隣にあったこと——つまり、どの会社でも起こりうるガバナンスの隙でした。
珍しい話ではありません。Cyeraは、公開された7,000件超のAI関連インシデントを分析し、2023年9月から2026年5月にかけて、企業に関係する「エージェントによる損害」344件を検証しました。うち188件は、攻撃者が介在しない本番環境での直接的な被害です。主な根本原因は、常時付与された過剰な権限、確認なしで実行された破壊的コマンド、操作ログの欠如でした。
責任の所在も課題です。YouGovが実施した2026年のInfor調査(事業責任者への調査)では、日本企業の21%が「AIのガバナンス、リスク、コンプライアンスを一人で担う責任者がいない」と回答しました。調査対象の市場で最も高い割合です(全体は10%、シンガポールは4%)。
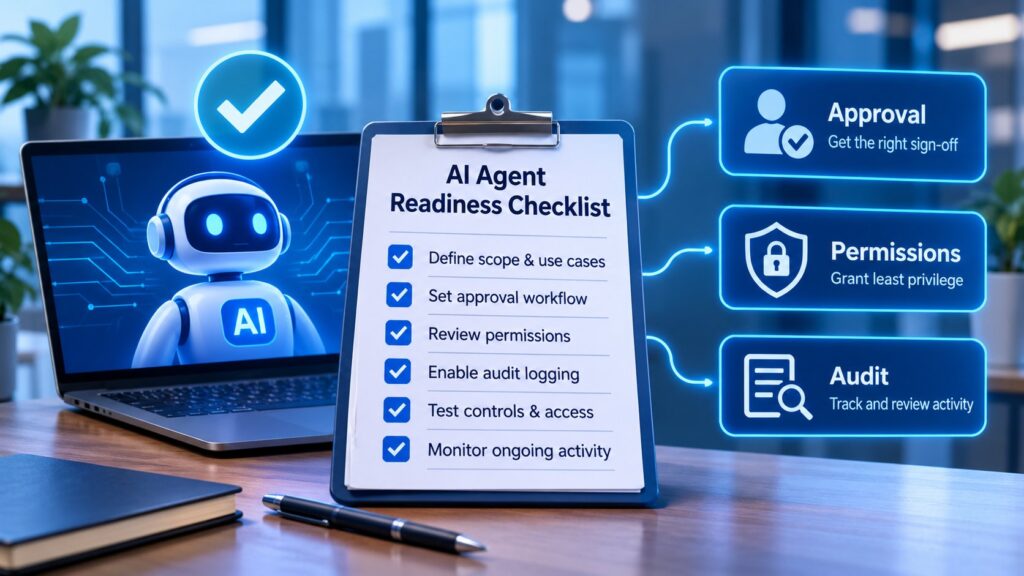
そこで、エージェントにERP、メール、データベースへのアクセスを与える前に、率直に問う価値があります。自社に受け入れる準備はあるか。 以下は10分ほどでできる20問のセルフチェックです。
採点方法
各質問にはい(2点)、一部(1点)、いいえ(0点)で答えてください。正直に答えるのがコツです。「一部」は、書類上はあるが一部のエージェントにしか適用されていない、という意味です。満点は40点です。
A. 責任者とルール
- 委員会ではなく、特定の個人がAIエージェントのリスクとガバナンスの責任者になっている。
- 社員が個人で導入したものを含め、社内システムに接続されたすべてのエージェントとAIツールの一覧を最新に保っている。
- エージェントが単独で行ってよい操作と、人の判断を要する操作が文書で定められている。
- エージェントの誤動作を報告・対処する手順があり、周知されている。
B. アクセスと権限
- エージェントごとに専用のIDと認証情報があり、共有の管理者トークンを使っていない。
- 権限は作業に必要な範囲に限られ、可能な限り読み取り専用で、削除・支払い・送信の権限は別に付与している。
- 認証情報は、エージェントがファイル、ログ、環境設定から読み取れない場所に保管している。
- 本番・テスト・ステージングが分離され、一方のエージェントが他方に到達できない。
C. 承認と制御
- 元に戻せない操作(削除、一括書き込み、支払い、デプロイ、社外へのメール送信)には、記録される人の承認が必要である。
- 誰が、いつ、何を承認したかを確認できる。
- エージェントごとに利用額と呼び出し回数の上限、暴走防止の仕組みがある。
- 任意のエージェントを即座に停止し、1回の操作でアクセスを取り消せる。
D. 監査と復旧
- エージェントのすべての操作が、誰のために動いたか、どのツールを呼んだか、どのデータに触れたかとともに記録されている。
- ログは、エージェントが改ざんできない場所に保管されている。
- どの変更についても、誰(または何)が、なぜ行ったかを1営業日以内に説明できる。
- バックアップはエージェントの手が届かない場所にあり、復元を実際に試したことがある。
E. データと適合性
- エージェントが閲覧してよいデータの種類と、そのデータの処理場所を決めている(個人情報保護法などの義務は専門家にご確認ください。これは法的助言ではありません)。
- 外部ベンダーやサードパーティのエージェントについて、アクセスできる範囲と保持するデータを確認している。
- 最初のユースケースは範囲が狭く、事業側の責任者と測定可能な成果が決まっている。
- モデルの利用料と人によるレビュー工数を含めた運用コストを見積もっている。
スコアの目安
以下は経験則であり、標準ではありません。
- 0〜15点:まず土台を固める。 質問1、5、9、16から始めてください。エージェントごとにIDを分け、破壊的操作に承認を必須とし、バックアップを手の届かない場所へ移してから、適用範囲を広げます。
- 16〜28点:ガードレール付きで試行する。 小規模で監督付きのパイロットは可能です。範囲を広げる前に、B〜Dの「いいえ」を解消してください。
- 29〜40点:パイロットを拡大できる。 実行時の監視、権限の定期レビュー、成果の測定に注力します。
2週間のエージェント準備度アセスメントで得られるもの
セルフチェックの先の支援をご希望の場合に備えて、短期・固定スコープのアセスメントを検討しています。成果物は次のとおりです。
- 棚卸し: 非公式なものを含め、利用中のエージェントとAIツールの一覧。
- 権限マップ: それぞれが読み取り、書き込み、削除、送信、支払いのどれをできるか。
- リスクの高い操作5件: それぞれの承認設計案つき。
- 監査の抜け: インシデント後に再現できること、できないこと。
- 最初のパイロット案: 範囲が狭く測定可能で、責任者が決まったもの。
- 報告書と、経営層向けの説明会。
認証や法的助言ではなく、「何も起きない」ことの保証でもありません。確認するのは設定と文書であり、本番データには触れません。範囲と費用は、短いお打ち合わせのあとに確定します。
Simplicoの立ち位置
私たちは、エージェントのアクセスが通る層——認証基盤とシングルサインオン、セキュリティ監視、ERP連携——を構築しています。アセスメントの結果、承認の仕組みや監査ログの強化が必要と分かった場合は、別案件としてスコープを決めます。アセスメント自体は製品の販売を伴いません。自社ネットワーク内でモデルを動かすことが論点なら、無料のローカルLLM準備度アセスメント(25問)が別にあります。
構想の検証にご協力ください
このアセスメントが組織に求められているかを検証しています。お送りいただけると助かるのは次の3点です。
- スコアと、最も低かったセクション。
- 検討中、または運用中のエージェントのユースケース1件。
- アセスメントにお金を払う価値があるとしたら何が条件か、あるいはなぜ不要か。
hello@simplico.net へ件名「Agent readiness」でお送りください。回答内容について、率直な短いコメントをお返しします。
よくある質問
ChatGPTやCopilotしか使っていなくても、アセスメントは必要ですか。
質問に答えるだけのチャットアシスタントは、システムを操作できるエージェントよりリスクが小さいです。メール送信、ファイル編集、社内ツールの呼び出しができるようになった時点で、このチェックリストが当てはまります。
AI利用方針と同じものですか。
違います。方針は意図を示します。これは、権限、承認、ログが実際にシステム上にあり、ミスの後にも機能するかを確かめるものです。
スコアは標準や認証ですか。
いいえ。どこから見るべきかを示すための実務上の目安です。
エージェントは安全に使えるようになりますか。
上記のインシデントの多くは、過剰なアクセスと承認・ログの欠如が原因で、エージェントが使えないからではありません。権限の絞り込み、元に戻せない操作への人の承認、十分なログが、このチェックリストの確認対象です。
実際のシステムを確認してもらえますか。
有償のアセスメントで、設定と文書にもとづいて行います。本稿は、認証情報や本番データの共有をお願いするものではありません。
出典
- An AI agent deleted a database in nine seconds. Don’t ban it, govern it, Epic IT, 2026年6月
- Agent-Inflicted Damage: Inside the Real-World Failures of Enterprise AI Systems, Cyera, 2026年5月28日
- Infor unveils its expanded Infor Industry AI(日本の調査結果), Infor, 2026年10月
最新の記事
- スーパーの冷蔵庫が50℃に——欧州コールドチェーン攻撃から、タイ拠点の食品・物流現場が学ぶべきこと November 4, 2026
- 農家への支払単価はなぜ再計算されないのか:集荷デポ向けソフトウェアの価格スナップショットとFIFO October 26, 2026
- 5つの測定値から1つの判定へ:検査台での多点測定とフットペダル取り込み October 26, 2026
- ネットが切れたとき、EV充電器は何をするのか:OCPP 1.6Jのオフライン動作と、ローカルCSMSプロキシの使いどころ October 26, 2026
- 創業パートナー募集:タイの決済と受注生産に対応したホワイトラベルEコマース基盤 October 26, 2026
- 創業パートナー募集:ERPの指示・作業者・設備をつなぐオンプレミス型MES October 25, 2026