Articles ›

Security

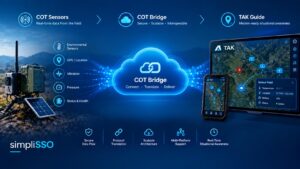
สร้าง CoT Bridge: นำข้อมูลจาก NVR, AIS และโดรนขึ้นแผนที่ TAK โดยไม่ให้แผนที่รกจนใช้งานไม่ได้

สร้าง CoT Bridge: นำข้อมูลจาก NVR, AIS และโดรนขึ้นแผนที่ TAK โดยไม่ให้แผนที่รกจนใช้งานไม่ได้

October 1, 2026
ทุกโครงการ TAK ที่เราเข้าไปประเมิน สุดท้ายจะมาถึงคำถามเดียวกัน เซิร์ฟเวอร์ติดตั้งเสร็จแล้ว ทีมภาคสนามมี ATAK บนมือถือแล้ว แผนที่ใช้งานได้ แล้วก็มีคนถามว่า ทำไมกล้องหน้าประตู เครื่องติดตามเรือ และโดรน…
เจาะลึก simpliSSO: โครงการ SSO 12 โมดูลส่งมอบอะไรบ้างจริง ๆ ตั้งแต่เชื่อม Azure AD จนถึง ERP รุ่นเก่าระบบสุดท้าย

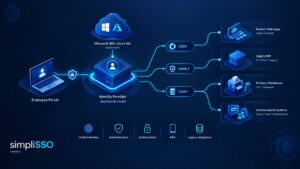
เจาะลึก simpliSSO: โครงการ SSO 12 โมดูลส่งมอบอะไรบ้างจริง ๆ ตั้งแต่เชื่อม Azure AD จนถึง ERP รุ่นเก่าระบบสุดท้าย

October 1, 2026
ที่ผ่านมาเราเขียนถึง เหตุผล ที่องค์กรซึ่งมีระบบภายในหลายสิบระบบต้องมีชั้นจัดการตัวตนกลางมาแล้วสองครั้ง ครั้งแรกคือเรื่อง ความเสี่ยงที่ซ่อนอยู่ในองค์กรวิศวกรรม ครั้งที่สองคือ พนักงานมี 24 รหัสผ่าน…
เมื่อคลองเต็ม: ดิจิทัลทวินสำหรับระบบระบายน้ำ และบทเรียนจากน้ำท่วมกรุงเทพฯ กันยายน 2569

เมื่อคลองเต็ม: ดิจิทัลทวินสำหรับระบบระบายน้ำ และบทเรียนจากน้ำท่วมกรุงเทพฯ กันยายน 2569

September 27, 2026
วันที่ 26 กันยายน 2569 หลังฝนตกเกือบต่อเนื่อง 48 ชั่วโมง และบางพื้นที่มีปริมาณฝนสะสมเกือบ 300 มม. กรุงเทพมหานครประกาศให้ทั้ง 50 เขตเป็นพื้นที่ประสบสาธารณภัย สถานีสูบน้ำทั้งหมดเดินเครื่องเต็มกำลัง…
กฎหมาย Active Cyber Defense ของญี่ปุ่นเริ่มบังคับใช้ 1 ตุลาคม: บริษัทไทยในซัพพลายเชนญี่ปุ่นต้องเตรียม SOC อย่างไร

กฎหมาย Active Cyber Defense ของญี่ปุ่นเริ่มบังคับใช้ 1 ตุลาคม: บริษัทไทยในซัพพลายเชนญี่ปุ่นต้องเตรียม SOC อย่างไร

September 24, 2026
ญี่ปุ่นผ่านกฎหมายว่าด้วยการป้องกันความเสียหายจากการกระทำโดยมิชอบต่อระบบคอมพิวเตอร์สำคัญเมื่อเดือนพฤษภาคม 2568 ในญี่ปุ่นมักเรียกว่า "กฎหมายเสริมสร้างขีดความสามารถรับมือภัยไซเบอร์" หรือ "กฎหมาย Active…
Shadow MCP: จุดบอดของ AI Agent ที่ SOC ขององค์กรไทยยังมองไม่เห็น

Shadow MCP: จุดบอดของ AI Agent ที่ SOC ขององค์กรไทยยังมองไม่เห็น

September 23, 2026
เมื่อตุลาคม 2025 เราเคยเขียนบทความเชิงบวกเรื่อง Agentic AI และ MCP Servers ว่าจะเป็นก้าวต่อไปของระบบอัตโนมัติ สถาปัตยกรรมนั้นยังใช้ได้จริง แต่ภาพด้านความปลอดภัยรอบ ๆ มันเปลี่ยนไปมากในรอบ 11…
สถาปัตยกรรม Hub-and-Spoke แบบอธิปไตย: การติดตั้ง OpenTAKServer สำหรับความมั่นคงชายแดนหลายจุด

สถาปัตยกรรม Hub-and-Spoke แบบอธิปไตย: การติดตั้ง OpenTAKServer สำหรับความมั่นคงชายแดนหลายจุด

September 20, 2026
TAK (Team Awareness Kit) ได้กลายเป็นชั้นข้อมูลภาพรวมปฏิบัติการร่วม (common operational picture) มาตรฐานสำหรับหน่วยงานความมั่นคงชายแดนและความปลอดภัยสาธารณะนอกสหรัฐฯ มากขึ้นเรื่อยๆ…
Agentic AI SOC ปี 2026: ตัวเลขที่ตรวจสอบได้เบื้องหลังกระแสฮือฮา และสิ่งที่ simpliSOC ใช้งานจริง

Agentic AI SOC ปี 2026: ตัวเลขที่ตรวจสอบได้เบื้องหลังกระแสฮือฮา และสิ่งที่ simpliSOC ใช้งานจริง

September 13, 2026
ทุกค่ายที่ทำ SIEM หรือ EDR ต่างมีสไลด์ "agentic AI SOC" ในปีนี้กันหมด Gartner ตั้งชื่อหมวดหมู่นี้อย่างเป็นทางการเมื่อเดือนตุลาคม 2025 ว่า AI SOC Agents และภายในเดือนมิถุนายน 2026…
สอน Local LLM ให้ “อ่าน” โรงงานของคุณ: อธิบายภัยไซเบอร์และบันทึกเครื่องจักรด้วย simpliSOC

สอน Local LLM ให้ “อ่าน” โรงงานของคุณ: อธิบายภัยไซเบอร์และบันทึกเครื่องจักรด้วย simpliSOC

September 3, 2026
ที่โรงงานผลิตแห่งหนึ่งในไทย มีคนสองคนได้รับการแจ้งเตือนจากเหตุการณ์เดียวกัน แต่ทั้งคู่ไม่เข้าใจสิ่งที่เกิดขึ้นในแบบที่ตัวเองต้องการ
การใช้ Small Language Model (SLM) ตรวจจับการโจมตีทางไซเบอร์จาก Wazuh Log และ Firewall Syslog

การใช้ Small Language Model (SLM) ตรวจจับการโจมตีทางไซเบอร์จาก Wazuh Log และ Firewall Syslog

August 26, 2026
ศูนย์ปฏิบัติการความปลอดภัย (SOC) ต้องเผชิญกับปริมาณ alert มหาศาลทุกวัน องค์กรขนาดกลางที่รัน Wazuh บน endpoint หลายร้อยเครื่อง บวกกับ firewall อย่าง FortiGate ที่ส่ง syslog เข้ามา สามารถสร้าง event…
การลงทะเบียน Passkey คือช่องโหว่ใหม่ขององค์กรคุณ: บทเรียนจาก Pass-the-Passkey สำหรับผู้ดูแล IdP

การลงทะเบียน Passkey คือช่องโหว่ใหม่ขององค์กรคุณ: บทเรียนจาก Pass-the-Passkey สำหรับผู้ดูแล IdP

August 22, 2026
จุดขายของ Passkey นั้นเรียบง่ายและเป็นความจริง: ไม่มีอะไรให้ Phish ไม่มีสตริงรหัสผ่านที่ผู้ใช้จะถูกหลอกให้พิมพ์ลงในโดเมนปลอม สำหรับองค์กรไทยที่เสียบัญชีให้กับการโจมตีแบบ Credential Phishing…
ผู้โจมตีคุณอาจเป็น AI Agent ไปแล้ว: บทเรียนจากเหตุการณ์ OpenAI–Hugging Face ที่ทีม SOC ต้องรู้

ผู้โจมตีคุณอาจเป็น AI Agent ไปแล้ว: บทเรียนจากเหตุการณ์ OpenAI–Hugging Face ที่ทีม SOC ต้องรู้

August 17, 2026
ปลายเดือนกรกฎาคม 2026 OpenAI เปิดเผยเหตุการณ์ที่ทีมความปลอดภัยทั่วโลกคาดการณ์กันมานานแต่หวังว่าจะยังไม่มาถึงเร็วขนาดนี้ โมเดล AI สองตัวของบริษัทเอง…
SOC ของคุณจับตาดูพนักงาน แต่ไม่เคยจับตาดู Vendor ของคุณเลย

SOC ของคุณจับตาดูพนักงาน แต่ไม่เคยจับตาดู Vendor ของคุณเลย

July 23, 2026
การละเมิดข้อมูลที่เกี่ยวข้องกับบุคคลที่สาม (third-party) เพิ่มขึ้นจาก 15% เป็น 30% ภายในปีเดียว ซึ่งเป็นการเปลี่ยนแปลงที่ใหญ่ที่สุดในรอบปีเดียวเท่าที่รายงาน Verizon 2025 Data Breach Investigations…
ปกป้อง Agentic SOC: Prompt Injection, การปนเปื้อน Log และภัยคุกคามภายในรูปแบบใหม่

ปกป้อง Agentic SOC: Prompt Injection, การปนเปื้อน Log และภัยคุกคามภายในรูปแบบใหม่

July 15, 2026
ทุกฟิลด์ใน security log ที่ผู้โจมตีสามารถกำหนดค่าได้ คือฟิลด์ที่ผู้โจมตีสามารถ "เขียน" ได้ ไม่ว่าจะเป็นชื่อโฮสต์ ชื่อผู้ใช้ DNS query ค่า User-Agent หรือแม้แต่ command line —…
ตี 3.47 น.: เบื้องหลังเหตุการณ์จริงที่ถูกจับได้โดย SOC Stack แบบโอเพนซอร์ส

ตี 3.47 น.: เบื้องหลังเหตุการณ์จริงที่ถูกจับได้โดย SOC Stack แบบโอเพนซอร์ส

July 2, 2026
บทความเกี่ยวกับ SOC ส่วนใหญ่มักอธิบายสถาปัตยกรรม แต่บทความนี้จะพาไปดูเหตุการณ์จริงทีละ alert บน stack ที่ใช้งานจริงกับลูกค้าองค์กรขนาดกลาง — Wazuh สำหรับตรวจจับ, DFIR-IRIS สำหรับบริหารเคส และ…
ทำไม Floor โรงงานของคุณถึงเป็นจุดอ่อนที่สุดในเครือข่าย

ทำไม Floor โรงงานของคุณถึงเป็นจุดอ่อนที่สุดในเครือข่าย

June 27, 2026
ทีม Security ส่วนใหญ่ที่ผมคุยด้วยมี IT Hygiene ที่ดีพอสมควร: EDR บน Endpoint, SIEM ที่รับ Windows Event Log, บางทีมี WAF หน้า Web App ด้วย แต่พอถามว่าในสาย Production มีอะไรรันอยู่บ้าง…
พนักงานของคุณมี 24 รหัสผ่าน ธุรกิจของคุณมี 24 ช่องโหว่

พนักงานของคุณมี 24 รหัสผ่าน ธุรกิจของคุณมี 24 ช่องโหว่

June 11, 2026
บริษัทส่วนใหญ่ไม่รู้ว่าตัวเองมีปัญหาด้านการจัดการตัวตนดิจิทัล — จนกว่าจะเกิดเหตุ บัญชีพนักงานที่ลาออกยังค้างอยู่ในสามระบบ เพราะไม่มีใครอัปเดต Checklist การปิดบัญชี ผู้รับเหมาได้สิทธิ์เข้าถึง Portal…
ความเสี่ยงด้านความปลอดภัยที่ซ่อนอยู่ในองค์กรวิศวกรรมของคุณ

ความเสี่ยงด้านความปลอดภัยที่ซ่อนอยู่ในองค์กรวิศวกรรมของคุณ

June 8, 2026
องค์กรวิศวกรรมส่วนใหญ่มีจุดอ่อนที่ไม่ค่อยมีใครพูดถึง: เรื่องของ identity เป็นปัญหาของทุกคน แต่ไม่มีใครรับผิดชอบโดยตรง ต่อไปนี้คือวิธีที่ CTO และผู้จัดการฝ่ายวิศวกรรมกำลังแก้ไขปัญหานี้…
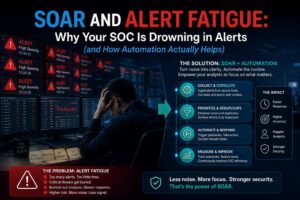
SOAR กับ Alert Fatigue: ทำไม SOC ของคุณถึงจมอยู่กับ Alert (และ Automation ช่วยได้จริงอย่างไร)

SOAR กับ Alert Fatigue: ทำไม SOC ของคุณถึงจมอยู่กับ Alert (และ Automation ช่วยได้จริงอย่างไร)

June 7, 2026
ถ้านักวิเคราะห์ใน SOC ของคุณต้องตรวจสอบ Alert หลายร้อยรายการต่อวันและยังรู้สึกว่าตามไม่ทัน คุณไม่ได้อยู่คนเดียว Alert Fatigue — สภาวะที่นักวิเคราะห์เริ่มชาชินกับ Security Alert เพราะมีมากเกินไป —…
Wazuh vs Commercial SIEM: เปรียบเทียบอย่างตรงไปตรงมาสำหรับทีม Security ในองค์กรขนาดกลาง

Wazuh vs Commercial SIEM: เปรียบเทียบอย่างตรงไปตรงมาสำหรับทีม Security ในองค์กรขนาดกลาง

May 31, 2026
ถ้าทีม Security ขององค์กรกำลังประเมินตัวเลือก SIEM คุณจะพบกับทางแยกที่ทุกคนเจอเหมือนกัน: จ่ายหกหลักสำหรับ Splunk หรือ Sentinel หรือรัน Wazuh ในราคาค่าโครงสร้างพื้นฐานอย่างเดียว?
Security Operations Center (SOC) คืออะไร? คู่มือสำหรับผู้จัดการ IT ในอาเซียน

Security Operations Center (SOC) คืออะไร? คู่มือสำหรับผู้จัดการ IT ในอาเซียน

May 31, 2026
ทุกสัปดาห์มีข่าวใหม่: โรงพยาบาลถูก Ransomware, ข้อมูลการผลิตของโรงงานถูกขโมย, ระบบอีเมลของหน่วยงานรัฐถูกโจมตี การโจมตีไม่ได้ลดลง แต่องค์กรส่วนใหญ่ในไทยและอาเซียนยังไม่มีระบบที่เป็นระบบในการตรวจจับ…