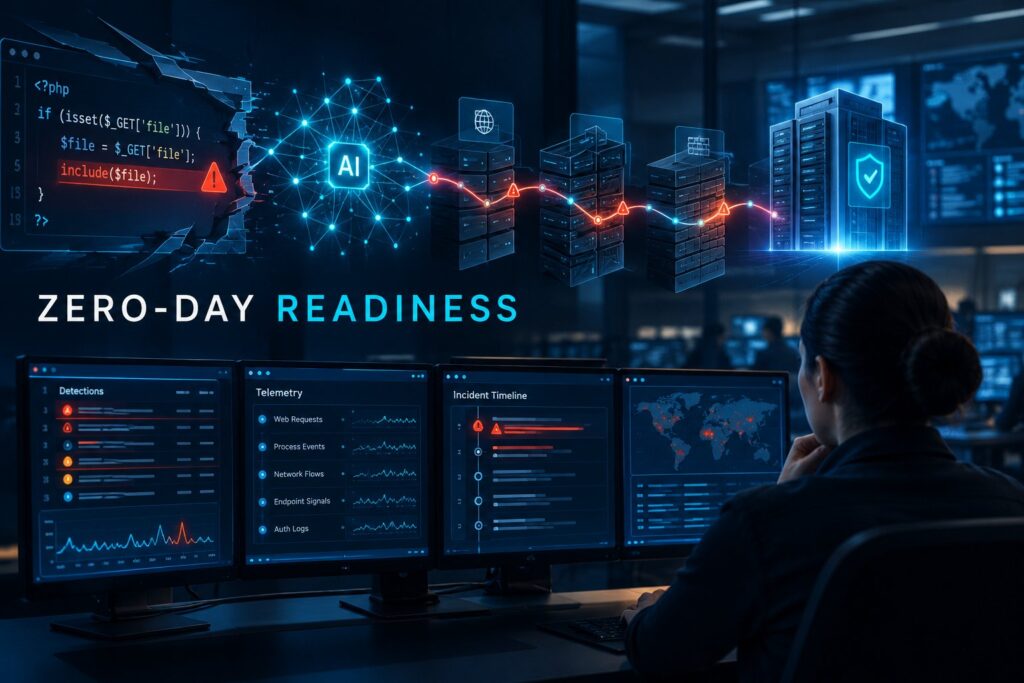
2026年10月21日,PHP项目发布紧急安全版本(8.5.12、8.4.27、8.3.36和8.2.35),修复两个严重漏洞:CVE-2026-109618和CVE-2026-109619,业内称为PHP2Shell。两者的CVSS v4.0评分均为9.2,攻击者无需登录即可远程执行代码。多个国家的政府网站、银行和航空公司在更新期间临时暂停了部分服务。
如果你的系统还没更新完,请先处理这件事,起点是PHP官方公告,其中明确指出:只有升级才是完整的修复。本文讨论的是"下一次"。
这是一种趋势,不是孤立事件
公开信息里有三点指向同一个方向。
AI从两个团队分别发现了它。 Calif在OpenAI"Patch the Planet"计划资助的代码审计中,借助GPT-5.6 Sol发现了第一个缺陷。Wiz则独立发现了两个漏洞,使用的是自家的Wiz Atlas工具,加上谷歌的Gemini 4 Argon和GPT-5.6 Sol。Wiz的报告指出,问题代码已存在十多年,要把它变成可用的攻击需要串联多个步骤,难度接近人类研究者的极限。AI降低了这道门槛,Wiz称其团队在数小时内就把攻击代码适配到多个应用上。
后面还会有。 OpenAI表示,PHP的这些漏洞只是已发现的若干重大漏洞之一,并预计未来几个月类似的发现会大幅增加(The New Stack)。它同时提醒,同样的能力也能让攻击者更快地构造攻击代码。
保密期没有守住。 Wiz在8月24日向PHP报告,补丁在10月21日发布。其间细节外泄:Cloudflare称,它在正式公告前约9小时就开始为客户提供防护,并已看到针对客户的攻击流量。Amazon威胁情报团队报告称,10月17日(披露前4天)已观察到首次利用尝试(据Safeguard整理)。10月23日,PHP又就一个依赖特定配置的相关漏洞(CVE-2026-115560)发布了补充公告;据日本IPA披露,10月26日这两个PHP2Shell漏洞已被列入美国CISA的已知被利用漏洞目录(KEV)。
所以,"公告发布后再打补丁"只是底线,而且是在对方已经动手之后才开始。
事件后的一周,什么决定结果
flowchart TD
    A["弄清楚自己在运行什么"] --> B["持续跟踪新漏洞公告"]
    B --> C["补丁到位前先发现攻击尝试"]
    C --> D["确认修复真的在生效"]
    D --> E["留存证据并及时上报"]
    E --> A
1. 按实际运行的服务器盘点,而不是按资产台账。 早已下线的活动页面、被遗忘的子域名后台,以及内嵌PHP的第三方产品,都是常见盲区。新加坡网络安全局(CSA)特别提醒管理员,即使主站不是PHP,也要检查服务器上第三方应用是否使用了PHP。
2. 在能打补丁之前先发现攻击尝试。 Wiz和日本JPCERT/CC给出的初步线索基本一致:出现内存限制报错或反复HTTP 500前后的异常multipart请求,响应中异常过长或格式异常的PHPSESSID Cookie,以及PHP worker无故崩溃或频繁重启。Wiz提醒,这类漏洞在应用层以下执行,应用日志可能缺少上下文,所以需要Web服务器和进程层面的遥测数据,而且单条检测规则无法覆盖所有路径。JPCERT/CC也明确指出,没发现这些痕迹,并不能证明没有被攻击。
3. 不要把缓解措施当成修复。 PHP提供了临时设置(例如session.upload_progress.enabled=0,以及较低的post_max_size),但强调这些只能减少特定攻击路径,并不能让系统变得安全。PHP 8.1及更早版本没有任何修复版本,PHP 8.2也将在2026年12月31日结束支持。
4. 确认修复真的在运行。 这一步,经验丰富的团队也会出错。韩国KISA提醒,如果不重启所有PHP运行时,旧版本会继续留在内存里运行。发行版的软件包可能在不改变版本号的情况下带入修复,所以只看php -v可能被误导;OpenAI自己的版本检查工具,也无法确认回移(backport)的补丁是否已应用。"已打补丁"应当意味着:修复后的代码已安装,并且worker是在这之后启动的。
5. 留存证据,并准备好上报。 如果怀疑被入侵,KISA建议先切断外部访问,在重启之前保全日志、进程列表和网络连接,因为重启会抹掉内存中的痕迹。客户和监管方会问"发生了什么、什么时候发生的",答案就在你的日志和事件记录里。
对国内企业意味着什么
下面的内容是一般性技术与实务信息,不构成法律意见;具体是否适用、如何适用,请以现行法规原文及你的法务或顾问意见为准。
- 等保2.0。 等级保护2.0(GB/T 22239-2019)的安全计算环境部分有入侵防范方面的要求,大意是要能发现已知漏洞,并在经过充分测试评估后及时修补。PHP2Shell这类事件,会让"及时"二字变得很具体:你要能说清楚,自己是怎么知道有漏洞、什么时候修的。
- 数据安全法。 第二十九条要求加强风险监测,发现数据安全缺陷、漏洞等风险时立即采取补救措施。
- 个人信息保护法。 第五十七条规定,发生或可能发生个人信息泄露时,应当立即采取补救措施,并通知履行个人信息保护职责的部门和个人。
- 数据不出境。 如果日志里含有业务数据或个人信息,把它们送去境外的SaaS做分析会带来额外问题。simpliSOC是部署在你自己的基础设施上的,日志不需要离开你的网络。
很多制造企业的OA、ERP、门户或供应商系统是用PHP做的,且多年没有人维护。这类"没人管的系统",往往正是下一次事件里最先被利用的入口。
simpliSOC目前能做什么,不能做什么
我们希望你根据真实存在的能力来做规划。
| 目前已提供 | 目前未提供 |
|---|---|
| 基于Wazuh 4.x的检测,9个类别共50多条自定义规则,覆盖FortiGate(防火墙与VPN)、Windows AD与认证、VMware ESXi、Sysmon,以及威胁情报IOC匹配和多阶段关联检测 | 针对PHP和Web服务器日志的规则包。Linux服务器等其他日志源需要新的解码器和规则,按部署逐项确定范围 |
| 按规则设置冷却时间的告警去重、日志中断监控、严重度映射 | 资产与版本台账,以及与新CVE的自动匹配 |
| DFIR-IRIS事件记录,含备注、资产、IOC、时间线和SLA计时器 | 补丁验证,包括对重启和回移补丁的检查 |
| 可选的Shuffle剧本,以及可选的本地LLM研判辅助(仅作建议,不会自行关闭告警) | 自动导出为监管报送格式。本文不承诺提供7×24小时的分析师值守 |
直说吧:simpliSOC目前没有内置PHP2Shell检测包。底层的Wazuh可以接入Web服务器日志,真正的工作是编写规则,并根据你的实际流量调优。
我们正在规划的方向
以下均为规划中的服务,按项目确定范围,还不是打包好的产品。
simpliSOC的Web层检测包。 以上述公开线索为基础的Wazuh规则,作为部署的一部分交付,并用你的真实流量调优,同时配套DFIR-IRIS的事件模板。
Exposure watch(持续暴露面监控)。 定期盘点运行中的PHP运行时、版本和关键配置,与新公告比对,并核实修复是否真的生效:worker最近一次重启是什么时候,软件包的changelog里有没有列出对应的CVE,而不是相信版本号字符串。
对你自己代码的AI辅助审查,由人工验证。 Intruder公开的方法展示了大致思路:围绕每个入口点切分代码,用轻量模型初筛,用更强的模型判断可利用性,再在沙箱中实证。Intruder称用它在一个拥有30多万用户的WordPress插件中发现了SQL注入(BleepingComputer)。另一方面,OpenAI也明确表示,没有哪个模型能靠简单提示找出所有漏洞。对我们来说,这意味着交付的是开发者能复现、经工程师复核的带证据报告,而不是一句"AI说有问题"。
需审批的修复流程。 由智能体提出规则、WAF调整、配置修改或补丁拉取请求,每个动作都要人工批准,并全程记录。这延续了我们在Tier-1 SOC智能体文章里已经坚持的原则:只读工具、智能体无法推翻的严重度上限,以及任何会改动生产环境的操作都由人来执行。
下一次之前,要能回答的七个问题
- 你能否在一天之内,列出所有对外提供Web服务的PHP运行时,包括第三方产品和老旧站点?
- 周三晚上11点,谁有权批准并部署紧急补丁?
- Web服务器、PHP-FPM和进程日志是否存放在可检索的地方,保存多久?
- 打补丁之后,你如何证明worker已重启、修复已生效,而不是想当然?
- 如果来不及打补丁,哪些服务可以暂停,由谁决定?
- 一旦怀疑被入侵,你的处置手册是否要求先留存证据再重启?
- 哪些客户或监管方会要求提供时间线,你的事件记录能否生成?
常见问题
只打补丁不就够了吗?
打补丁是必须的,但并不充分。修复发布之前的窗口期,以及"修复已发布"到"修复已在所有机器上生效"之间的空档,才是真正出问题的地方,两者都需要检测和验证。
我们不用PHP,会受影响吗?
可能间接受影响,因为第三方应用和厂商设备可能内嵌PHP。请查看你所用厂商的公告,并借此机会盘点实际在运行的系统。
simpliSOC现在能检测PHP2Shell吗?
开箱即用还不能,目前没有包含PHP或Web服务器的规则包。我们会在部署中与你一起确定范围。
AI代码审查能找出所有漏洞吗?
不能。它能发现一部分人工和传统扫描器漏掉的问题,同时也会有误报。我们把它用作聚焦工程师时间的手段,任何结果在上报之前都会经过验证。
这些新服务现在可以用了吗?
它们是规划中的服务,按个案确定范围。如果与你的环境匹配,请先从沟通开始,而不是看价目表。
提供7×24小时监控吗?
本文没有作出这样的承诺。如果你需要平台之外的运营模式,请在首次沟通时提出,我们会如实评估范围。
联系我们
请发给我们两样信息:你所使用的PHP版本和托管方式(大致清单即可),以及你已经在收集的日志源。我们会回复一份覆盖度评估,把simpliSOC目前能检测的内容,与需要新开发的部分分开列出。邮箱:hello@simplico.net,技术栈详情见simpliSOC页面(英文)。
参考来源
- PHP官方安全公告(php.net,英文)
- Wiz Research:PHP2Shell(英文)
- The New Stack:AI found flaws in the code behind 70% of the web(英文)
- JPCERT/CC:JPCERT-AT-2026-0033(日文)
- IPA:PHP2Shell应对说明(日文)
- Safeguard:PHP2Shell in Asia(英文)
- BleepingComputer:Intruder的漏洞自动发现流水线(英文)
内容更新至2026年10月28日。事件仍在发展中,请以各公告的最新状态为准。
最新文章
- 为什么果农的收购价绝不重新计算:收购站软件中的价格快照与先进先出 October 26, 2026
- 五个读数,一个判定:检验台上的多点测量与脚踏采集 October 26, 2026
- 断网之后,电动车充电桩会怎么做:OCPP 1.6J 的离线行为,以及本地 CSMS 代理适合用在哪里 October 26, 2026
- 诚招创始合作伙伴:支持泰国本地支付与定制商品的白标电商平台 October 26, 2026
- 诚招创始合作伙伴:连接 ERP 工单、操作员和设备的本地部署 MES October 25, 2026
- 诚招创始合作伙伴:面向废品回收场的堆场运营平台 October 25, 2026