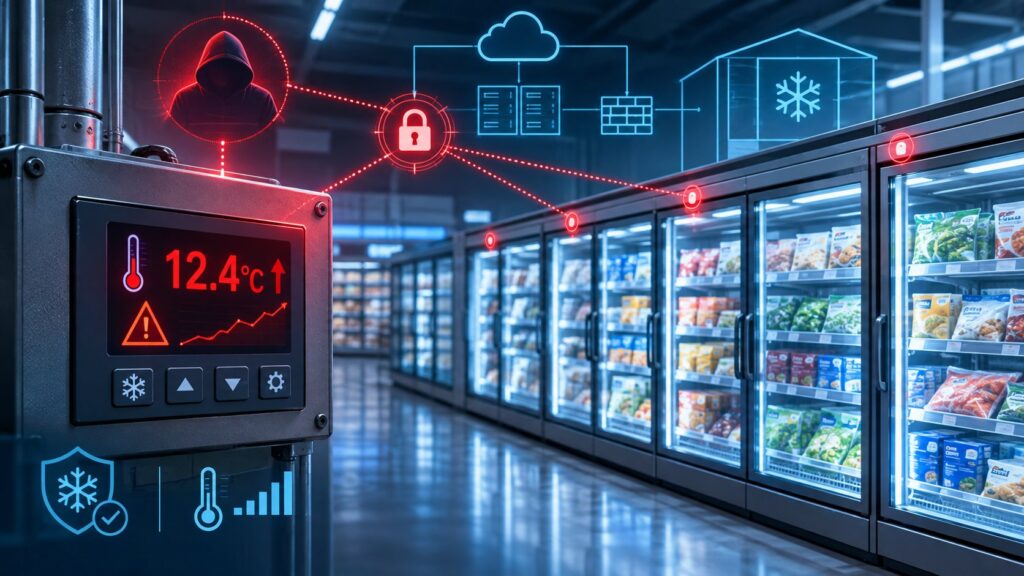
2026年10月11日の夜、攻撃者がフランスのスーパー数百店の冷凍冷蔵設備の制御機器に到達し、冷蔵庫・冷凍庫の温度を最高50℃まで引き上げました。翌朝、店長たちが出勤すると商品は傷み、店舗によっては設備が溶けたり発火したりしていました。小売各社は数百万ユーロ規模の食品ロスを報告しています。
これは単発の事件ではありませんでした。11月2日には、スウェーデン、ベルギー、ルクセンブルク、アイルランド、エストニアのスーパーで同様の障害が報告され、1日で100店舗超が影響を受けました。犯行声明を出したグループはなく、フランスとベルギーの捜査当局が調べています。
食品工場、物流センター、冷蔵倉庫、外食チェーンを運営している方にとって、教訓はフランスの話にとどまりません。冷凍冷蔵設備はすでにITシステムであり、ITシステムと同じように攻撃されうる、という点です。本稿では、何が起きたか、専門家が何を原因として挙げているか、今週中にできる6つの確認、そして simpliSOC のような監視サービスが役立つ部分と役立たない部分を整理します。
何が起きたか
- フランス、10月11〜12日。 報道では被害は500店舗超とされ、Intermarché/Netto、Coopérative U、Carrefour、Monoprix などが含まれます。攻撃者は、店舗が閉まっている夜間に機器を霜取り状態に切り替えました。
- 欧州、11月2日。 100店舗超で冷蔵・冷凍設備が過熱しました。スウェーデンのある店舗は設備が50℃に設定されたと報告し、Carrefour はベルギー国内700店超のうち15店が影響を受けたと発表しています。
- それ以前の兆候。 8月に米軍基地内の売店と海軍施設で冷凍設備の障害が起き、国防総省がハッキングを疑ったと報じられています。
フランスのサイバーセキュリティ機関は、影響を受けた機器をデンマークのDanfoss社製と述べたと報じられています。Danfoss は、影響を受けた機器の大半はファームウェアが古い旧世代品で、顧客には更新を案内済みだったと説明しました。同機関の助言は、該当機器をインターネットから切り離すかアクセスを制限し、更新を適用することです。
専門家が指摘する原因
攻撃者がどう侵入したのか、当局は正確には明らかにしていません。単一の説明を断定的に受け取るのは避けるべきです。ただ、報道で引用された専門家は、次のようなよく知られた型を挙げています。
- 店舗の冷設備は、保守会社がどこからでも設定を変えられるよう、インターネット経由で到達できる制御盤で管理されている。
- 多くの機器が第三者に管理されており、ソフトウェア更新が漏れている。
- 一部の制御機器には既知の脆弱性があり、サポート期限も過ぎている。
- パスワードが推測しやすかったとされる。
どれも特別な話ではありません。オフィスのネットワークで見られる弱点と同じものが、誰もコンピューターと思っていない機器で起きたということです。
今週できる6つの確認
- 遠隔管理されている冷却設備をすべて洗い出す。 冷蔵庫、冷凍庫、冷蔵室、チラー、それらを動かす制御機器とゲートウェイ。設置業者が入れたままで、自社では見ていないものも含めます。
- インターネットから到達できるものを確認する。 公開アドレスを持つ制御機器がないか、保守ベンダーに書面で確認し、自社のIPレンジをネットワーク担当者にスキャンさせます。
- ベンダーの遠隔アクセスを見直す。 誰が、どの経路で、どの認証でログインできるか。ポートを直接公開するより、多要素認証付きVPNを推奨します。取引のなくなった担当者のアカウントは削除します。
- 初期パスワードとサポート切れファームウェアを解消する。 初期値や共有のパスワードを変更し、各制御機器のファームウェア版数とメーカーのサポート状況を確認します。
- 制御機器に依存しない温度アラームを追加する。 独立したセンサーと独自の通知(SMSやLINEなど)があれば、制御機器が操作されても温度上昇に気づけます。
- A4一枚の運用手順を作る。 深夜2時に誰へ連絡するか、手動運転への切り替え方、在庫の退避先、食品廃棄を誰が判断するか。
監視が役立つ部分と、そうでない部分
上の確認の大半は設定作業です。監視はその次の段階で、攻撃を朝になって知るのではなく、進行中に気づくためのものです。
simpliSOC はWazuhをベースにした監視基盤で、ファイアウォール、VPN、サーバー、エンドポイントのログを取り込み、50を超える独自検知ルールを適用し、ログの送信元が沈黙したときにも通知します。今回の件でいえば、ベンダーの遠隔アクセス——誰が、どこから、いつVPNにログインしたか、そして不審なときの通知——の部分に適しています。
限界も明確にしておきます。simpliSOC のページにはOTやIoTへの対応は記載がなく、冷凍冷蔵の制御機器は通常、監視エージェントを動かしません。それらのログや温度データを集めることは、現場ごとにスコープを決めて対応する作業であり、標準機能ではありません。また、監視基盤は気づくまでの時間を短くするもので、特定の攻撃を防ぐことを保証するものではありません。
ご相談ください
冷蔵・冷凍設備をどう管理していて、誰が遠隔アクセスできるのかをお知らせください。何を監視すべきか、何から直すべきかをお返しします。まずは短い打ち合わせで十分です。
- メール:hello@simplico.net
- 電話:(+66) 97496 6397
監視にとどまらないネットワーク設計・連携のご相談は、システム設計・コンサルティングをご覧ください。
よくある質問
当社は別メーカーの冷凍冷蔵設備を使っています。安全でしょうか。
そうとは限りません。報じられた型——インターネットから到達できる制御機器、第三者による遠隔アクセス、古いファームウェア——は特定のメーカーに限った話ではありません。メーカーにかかわらず、6つの確認を実施してください。
遠隔アクセスはすべて止めるべきですか。
一律に止める必要はありません。遠隔管理は便利で、フランスの機関も該当機器の切り離しまたはアクセス制限を助言しています。現実的な落としどころは、公開状態をなくし、多要素認証付きVPN経由にし、全セッションを記録することです。
SOCは温度アラームと同じものですか。
違います。温度アラームは結果を知らせ、SOCは原因となりうるアクセスやネットワーク上の動きを見ます。両方が必要で、アラームは制御機器から独立させてください。
犯人は分かっていますか。
いいえ。犯行声明はなく、当局も帰属を公表していません。断定的に語る情報には注意してください。
出典
- Freezers at supermarkets in several European countries hit by apparent cyberattacks, ABC News / AP, 2026年11月2日
- Very cold war: Who’s attacking Europe’s supermarket freezers?, Al Jazeera, 2026年11月3日
- French fridge fright: Why supermarkets have become target for hackers, Al Jazeera, 2026年10月13日
最新の記事
- 御社はAIエージェントを受け入れる準備ができていますか?承認・権限・監査証跡を確かめる20問のチェックリスト November 4, 2026
- AIはERP開発をどう変えるか:2026年、基幹システム担当者が押さえるべき7つの変化 October 27, 2026
- ローカルLLMへ移行する判断基準と、2026年秋時点のハードウェア選び October 27, 2026
- 農家への支払単価はなぜ再計算されないのか:集荷デポ向けソフトウェアの価格スナップショットとFIFO October 26, 2026
- 5つの測定値から1つの判定へ:検査台での多点測定とフットペダル取り込み October 26, 2026
- ネットが切れたとき、EV充電器は何をするのか:OCPP 1.6Jのオフライン動作と、ローカルCSMSプロキシの使いどころ October 26, 2026